آشنایی عمیق با DHCP Snooping؛ سپر دفاعی شبکههای سازمانی
تصور کنید صبح زود وارد شرکت میشوید، لپتاپ را روشن میکنید و ناگهان اینترنت قطع است. همکارتان هم همین مشکل را دارد. بعد از نیم ساعت بررسی معلوم میشود یک دستگاه ناشناس در شبکه، به جای سرور اصلی، آدرسهای اشتباه به کامپیوترها میدهد. این سناریو اغراق نیست و در بسیاری از سازمانها اتفاق افتاده است. DHCP Snooping دقیقاً برای جلوگیری از چنین اتفاقی طراحی شده است.
در این راهنما به زبان ساده و در عین حال فنی توضیح میدهیم که DHCP Snooping چیست، چه تهدیدهایی را خنثی میکند و چطور میتوان آن را روی سوئیچهای سیسکو پیاده کرد. اگر مدیر شبکه هستید یا برای آزمونهای CCNA آماده میشوید، این مطلب برای شما نوشته شده است.
DHCP Snooping چیست؟
در این بخش تعریف دقیق این قابلیت امنیتی، جایگاه آن در لایه دوم شبکه و دلیل اهمیتش را مرور میکنیم تا پایهای محکم برای مباحث بعدی داشته باشید.
DHCP Snooping یک ویژگی امنیتی در سوئیچهای مدیریتی است که ترافیک پروتکل DHCP را زیر نظر میگیرد و پیامهای مشکوک را مسدود میکند. سوئیچ در این حالت مثل یک نگهبان باتجربه عمل میکند. نگهبان فقط افراد مجاز را از درِ اصلی به ساختمان راه میدهد و هر کسی که ادعای مدیریت دارد، باید از مسیر تأییدشده بیاید.
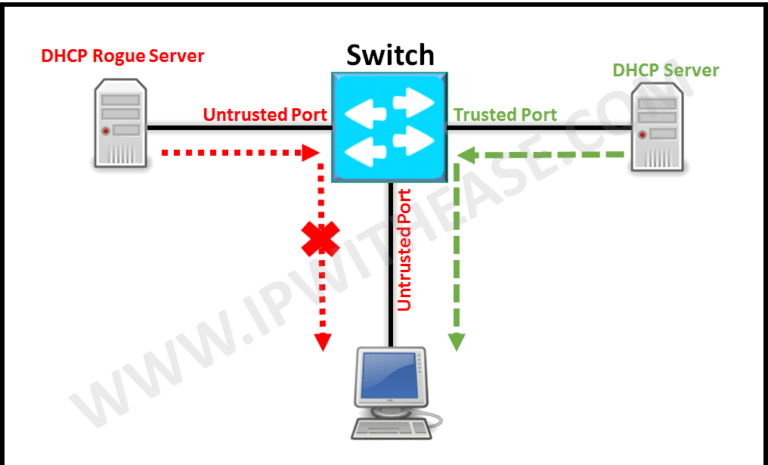
به بیان دقیقتر، این قابلیت پورتهای سوئیچ را به دو دسته اعتمادپذیر و غیراعتمادپذیر تقسیم میکند. فقط پورتهایی که به سرور واقعی یا مسیر منتهی به آن وصلاند، اجازه ارسال پاسخهای سرور را دارند. DHCP Snooping علاوه بر این، جدولی از ارتباط میان آدرس MAC، آدرس IP، شماره VLAN و پورت هر کلاینت میسازد که در سایر مکانیزمهای امنیتی هم به کار میآید.
چرا پروتکل DHCP به لایه محافظتی نیاز دارد؟
پروتکل DHCP در دههای طراحی شد که امنیت اولویت اول شبکهها نبود. در این بخش نقطهضعف ذاتی آن را بررسی میکنیم تا دلیل وجود این مکانیزم دفاعی روشن شود.
هر کلاینتی که به شبکه وصل میشود، یک پیام Broadcast میفرستد و میپرسد: «کسی هست که آدرس IP به من بدهد؟» هر دستگاهی که صدای او را بشنود و پاسخ دهد، میتواند سرور او شود. پروتکل هیچ راهی برای احراز هویت پاسخدهنده ندارد و کلاینت معمولاً اولین پاسخ را میپذیرد.
این رفتار مثل پرسیدن آدرس از غریبهها در خیابان شلوغ است. اگر اولین نفری که جواب داد، عمداً آدرس غلط بدهد، شما بدون هیچ شکی به سمت مقصد اشتباه میروید. به همین دلیل مهاجمان از دیرباز این ضعف را هدف گرفتهاند. بدون DHCP Snooping، سوئیچ فقط فریمها را جابهجا میکند و تشخیص نمیدهد کدام پاسخ معتبر است.
مهمترین حملات مبتنی بر DHCP
قبل از یادگیری راهحل، باید دشمن را بشناسیم. این بخش سه حمله رایجی را توضیح میدهد که با فعالسازی این قابلیت تا حد زیادی خنثی میشوند.
حمله Rogue DHCP Server
در این حمله، فرد مهاجم یا حتی یک کاربر بیدقت، دستگاهی را به شبکه وصل میکند که بهعنوان سرور جعلی عمل میکند. گاهی ماجرا سادهتر است: کارمندی روتر خانگی خود را برای تست به پریز دیواری وصل میکند و سرویس DHCP آن روشن است. نتیجه یکی است. کلاینتها آدرس IP نادرست، Gateway اشتباه یا DNS مخرب دریافت میکنند و ترافیکشان به مسیر دلخواه مهاجم میرود.
حمله DHCP Starvation
اینجا مهاجم با ارسال هزاران درخواست با آدرسهای MAC جعلی، تمام آدرسهای موجود در Pool را اشغال میکند. وقتی کاربران واقعی درخواست میدهند، آدرسی باقی نمانده است. این حمله اغلب مقدمهای برای نصب سرور جعلی است، چون سرور اصلی دیگر قادر به پاسخگویی نیست.
حمله Man-in-the-Middle از مسیر DHCP
اگر مهاجم موفق شود Gateway پیشفرض را به آدرس دستگاه خودش تغییر دهد، تمام ترافیک خروجی کاربران از او عبور میکند. او میتواند ترافیک را بخواند، تغییر دهد یا کاربر را به صفحات جعلی هدایت کند. اینجاست که DHCP Snooping نقش خط مقدم دفاعی را بازی میکند.
DHCP Snooping چگونه کار میکند؟
حالا که تهدیدها را شناختیم، نوبت بررسی مکانیزم داخلی است. در این بخش مراحل تصمیمگیری سوئیچ را قدمبهقدم دنبال میکنیم.
وقتی این قابلیت روی یک VLAN فعال میشود، سوئیچ هر بسته DHCP را بازرسی میکند. اگر پیام از نوع پاسخ سرور باشد (مانند Offer یا Ack) و از پورت غیراعتمادپذیر برسد، سوئیچ آن را دور میریزد. پیامهای درخواست کلاینت (Discover و Request) بهطور عادی عبور میکنند. به این ترتیب، حتی اگر مهاجم سرور جعلی راهاندازی کند، پاسخهای او هرگز به کلاینتها نمیرسد.
پورتهای Trusted و Untrusted
به طور پیشفرض، پس از فعالسازی این ویژگی، تمام پورتها غیراعتمادپذیر هستند. مدیر شبکه باید پورتهای مجاز را صریحاً مشخص کند. معمولاً این پورتها شامل موارد زیر هستند:
- پورتی که به سرور DHCP اصلی وصل است
- پورتهای Uplink به سوئیچهای لایه بالاتر
- پورتهای Trunk که مسیر سرور را حمل میکنند
پورتهای متصل به کامپیوترها، چاپگرها، تلفنهای IP و دسترسی بیسیم باید Untrusted بمانند. این اصل ساده، بخش بزرگی از ریسک را از بین میبرد.
جدول Binding
هر بار کلاینتی آدرس معتبر دریافت میکند، سوئیچ یک رکورد در جدولی به نام Binding Table ثبت میکند. این رکورد معمولاً شامل آدرس MAC، آدرس IP، مدت اجاره، شماره VLAN و پورت متصل است. این جدول فقط یک لیست ساده نیست. سایر قابلیتهای امنیتی مانند Dynamic ARP Inspection و IP Source Guard برای تصمیمگیری به همین اطلاعات تکیه میکنند. در عمل، DHCP Snooping نقش پایگاه داده اعتماد را برای کل ساختار امنیتی لایه دو ایفا میکند.
مزایای فعالسازی DHCP Snooping
در این بخش بهطور خلاصه میبینیم این قابلیت دقیقاً چه ارزشی به شبکه اضافه میکند و چرا متخصصان امنیت آن را جزو تنظیمات پایه میدانند.
مزایای اصلی را میتوان اینطور فهرست کرد:
- جلوگیری کامل از فعالیت سرورهای جعلی در پورتهای کاربران
- کاهش خطر حملات Starvation از طریق محدودسازی نرخ درخواست
- ساخت جدول Binding برای استفاده در مکانیزمهای امنیتی دیگر
- افزایش قابلیت ردیابی؛ میتوانید بفهمید یک IP خاص به کدام پورت تعلق دارد
- کاهش تماسهای پشتیبانی ناشی از مشکلات عجیب اتصال
نکته جالب اینجاست که هزینهای برای فعالسازی وجود ندارد. این قابلیت روی اغلب سوئیچهای مدیریتی موجود است و فقط به چند خط کانفیگ نیاز دارد. یعنی با کمترین هزینه، بیشترین بازدهی امنیتی را میگیرید.
پیکربندی DHCP Snooping روی سوئیچ سیسکو
اکنون به بخش عملی میرسیم. این قسمت دستورهای ضروری را به ترتیب منطقی ارائه میدهد تا بتوانید در آزمایشگاه یا محیط واقعی از آنها استفاده کنید.
پیش از شروع، یک نکته مهم: ابتدا تنظیمات را در محیط تست امتحان کنید. اشتباه در تعیین پورت اعتمادپذیر ممکن است دسترسی کلاینتها را به سرور قطع کند. مراحل زیر روی سوئیچهای IOS رایج است:
۱: فعالسازی سراسری
Switch(config)# ip dhcp snooping۲: تعیین VLANهای تحت پوشش
Switch(config)# ip dhcp snooping vlan 10,20۳: مشخص کردن پورتهای اعتمادپذیر
Switch(config)# interface gigabitEthernet 0/1
Switch(config-if)# ip dhcp snooping trust
۴: محدود کردن نرخ درخواست در پورتهای کاربران
Switch(config)# interface range fastEthernet 0/2 - 24
Switch(config-if-range)# ip dhcp snooping limit rate 15
عدد ۱۵ یعنی حداکثر پانزده بسته DHCP در هر ثانیه. اگر نرخ از این مقدار بیشتر شود، پورت به حالت err-disabled میرود. این رفتار در برابر حمله Starvation بسیار کارآمد است.
گام پنجم: ذخیره جدول Binding
Switch(config)# ip dhcp snooping database flash:dhcp-snoop.dbبدون این مرحله، با هر ریاستارت سوئیچ، جدول پاک میشود و مکانیزمهایی که به آن وابستهاند، ممکن است موقتاً کلاینتها را مسدود کنند.
دستورهای بررسی و عیبیابی
برای اطمینان از صحت پیکربندی از این دستورها استفاده کنید:
show ip dhcp snooping- برای مشاهده وضعیت کلی، VLANها و پورتهای Trusted
show ip dhcp snooping binding- برای نمایش رکوردهای ثبتشده
show ip dhcp snooping statisticsبرای مشاهده بستههای رد شده
اگر پس از فعالسازی، کلاینتها آدرس نمیگیرند، اولین مظنون معمولاً پورت Trusted است که فراموش شده است.
اپشن ۸۲ و چالشهای آن
یکی از موضوعاتی که بسیاری از مهندسان را غافلگیر میکند، اپشن ۸۲ است. در این بخش توضیح میدهیم چرا گاهی سرور از پاسخ دادن خودداری میکند.
سوئیچهای سیسکو بهطور پیشفرض اطلاعاتی با نام Relay Agent Information، یا همان Option 82، به بستههای درخواست اضافه میکنند. اگر درخواست از سوئیچ دسترسی به روتری برسد که آن را بدون پشتیبانی از این اپشن دریافت میکند، ممکن است بسته را دور بریزد. علامت رایج این مشکل، کار نکردن DHCP تنها پس از فعالسازی DHCP Snooping است.
راهحل سادهتر، غیرفعال کردن اضافه شدن این اطلاعات است:
Switch(config)# no ip dhcp snooping information optionالبته اگر سرور شما از Option 82 برای تخصیص آدرس بر اساس پورت استفاده میکند، باید بهجای غیرفعالسازی، سرور را برای پذیرش آن تنظیم کنید.
ترکیب با Dynamic ARP Inspection و IP Source Guard
قدرت واقعی این مکانیزم زمانی آشکار میشود که با ابزارهای مکمل ترکیب شود. این بخش نشان میدهد چگونه یک جدول ساده میتواند ستون فقرات امنیت لایه دو شود.
Dynamic ARP Inspection بستههای ARP را با جدول Binding مقایسه میکند. اگر مهاجمی بخواهد با ARP Spoofing خود را جای Gateway جا بزند، سوئیچ ناهماهنگی میان IP و MAC را تشخیص میدهد و بسته را حذف میکند.
IP Source Guard هم کار مشابهی انجام میدهد، اما روی ترافیک IP. اگر کلاینتی با آدرس IP که به او اختصاص داده نشده ترافیک بفرستد، سوئیچ آن را مسدود میکند. این دو ویژگی بدون DHCP Snooping عملاً داده مرجعی برای مقایسه ندارند. بنابراین فعالسازی آن همیشه اولین قدم است.
اشتباهات رایج هنگام پیادهسازی
حتی مهندسان باتجربه هم گاهی در پیادهسازی دچار خطا میشوند. این بخش رایجترین موارد را مرور میکند تا از آنها پرهیز کنید.
- فراموش کردن پورت Uplink: اگر پورت مسیر سرور Trusted نباشد، هیچ پاسخی به کلاینتها نمیرسد.
- تعیین نرخ بسیار پایین: اگر محدودیت را خیلی کم بگذارید، پورتهای متصل به Access Point یا کامپیوترهای قدیمی ممکن است بیدلیل خاموش شوند.
- نادیده گرفتن ذخیره Binding: پس از ریاستارت، کاربران ممکن است با مشکل مواجه شوند.
- فعالسازی روی همه VLANها بدون تحلیل: بهتر است ابتدا VLANهای کاربران را پوشش دهید و بعد گسترش دهید.
- بیتوجهی به Option 82: همانطور که گفتیم، میتواند علت قطعیهای مرموز باشد.
بهترین رویهها برای محیطهای واقعی
در این بخش مجموعهای از توصیههای تجربی ارائه میشود که کیفیت پیادهسازی شما را از سطح قابلقبول به حرفهای ارتقا میدهد.
نخست، مستندسازی کنید. فهرست پورتهای Trusted باید در اسناد شبکه ثبت شود تا هنگام تغییر توپولوژی، کسی اشتباهی مرتکب نشود. دوم، از Syslog یا ابزارهای مانیتورینگ برای دریافت هشدار هنگام رد شدن بستهها استفاده کنید. افزایش ناگهانی بستههای ردشده، اغلب نشانه فعالیت مشکوک است.
سوم، تنظیمات را بهصورت مرحلهای اعمال کنید. ابتدا یک VLAN آزمایشی، سپس بخش کوچکی از شبکه و در نهایت کل سازمان. چهارم، یادتان باشد پورتهای بیسیم یا دستگاههایی که ممکن است خودشان نقش Relay داشته باشند، به بررسی ویژه نیاز دارند. در نهایت، همیشه از تنظیمات سوئیچ نسخه پشتیبان بگیرید. پیکربندی درست DHCP Snooping وقتی ارزشمند است که بتوان بعد از هر خرابی سریع آن را بازگرداند.
پرسشهای متداول درباره DHCP Snooping
مرور سوالهایی که بیشترین تکرار را میان کاربران دارند، میتواند ابهامات باقیمانده را برطرف کند. پاسخها عمداً کوتاه و کاربردی نوشته شدهاند.
آیا این قابلیت روی همه سوئیچها وجود دارد؟
خیر. سوئیچهای غیرمدیریتی و ارزان معمولاً از آن پشتیبانی نمیکنند. در مدلهای مدیریتی برندهایی مثل سیسکو، جونیپر، اچپی آروبا و میکروتیک (با روشهای مشابه) این امکان در دسترس است.
آیا باعث کند شدن شبکه میشود؟
در عمل خیر. بازرسی فقط روی بستههای DHCP انجام میشود که حجم ناچیزی از ترافیک را تشکیل میدهند. تأثیر DHCP Snooping روی کارایی در شبکههای معمولی قابل چشمپوشی است.
آیا جایگزین فایروال است؟
نه. این قابلیت فقط در لایه دو و برای تهدیدهای مرتبط با DHCP کار میکند. فایروال و سیستمهای تشخیص نفوذ لایههای دیگر را پوشش میدهند. اینها مکمل یکدیگرند، نه جایگزین.
اگر سرور DHCP روی روتر باشد چه کنم؟
پورتی که به روتر متصل است باید Trusted باشد. اگر روتر پشت چند سوئیچ قرار دارد، تمام پورتهای Trunk در مسیر آن هم باید اعتماد شوند.
آیا IP استاتیک با این قابلیت مشکل دارد؟
دستگاههایی با آدرس ثابت در جدول Binding ثبت نمیشوند. اگر Dynamic ARP Inspection یا IP Source Guard فعال باشد، باید برای آنها ورودی استاتیک تعریف کنید، وگرنه ترافیکشان مسدود میشود.
نتیجهگیری
شبکهای که بر پایه اعتماد کورکورانه به هر پاسخ DHCP کار کند، مثل خانهای است که درش را شبها باز میگذارند. دیر یا زود کسی وارد میشود. DHCP Snooping با تعریف مرز میان پورتهای مورد اعتماد و غیرمورد اعتماد، ساختن جدول Binding و محدود کردن نرخ درخواستها، این در را بهشکلی هوشمند میبندد.
در این مقاله دیدیم که پروتکل DHCP ذاتاً ضعف احراز هویت دارد و حملاتی مثل سرور جعلی و Starvation از همین ضعف سوءاستفاده میکنند. مکانیزم دفاعی سوئیچ با بازرسی پیامها، پاسخهای غیرمجاز را متوقف میکند. همچنین مراحل پیکربندی، نکات مربوط به Option 82، ترکیب با DAI و IP Source Guard و اشتباهات رایج را بررسی کردیم.
گام بعدی ساده است: همین امروز یک سوئیچ آزمایشی بردارید، چهار-پنج دستور بالا را اجرا کنید و نتیجه را با show ip dhcp snooping binding ببینید. وقتی با دست خودتان ببینید یک سرور جعلی چطور بیاثر میشود، اهمیت این تنظیم برایتان ملموس خواهد شد. بعد از آن، بهتدریج آن را در شبکه اصلی پیاده کنید.
دعوت به اقدام
اگر این راهنما برایتان مفید بود، نظر و تجربهتان را در بخش دیدگاهها بنویسید. آیا تا به حال با سرور جعلی در شبکه مواجه شدهاید؟ مقاله را با همکاران شبکهای خود به اشتراک بگذارید و برای مطالعه بیشتر، سراغ مقالات مرتبط ما درباره Dynamic ARP Inspection و امنیت پورت در سوئیچها بروید.