پروتکل RADIUS: ستون فقرات مدیریت دسترسی و امنیت در شبکههای مدرن
پروتکل RADIUS: ستون فقرات مدیریت دسترسی و امنیت در شبکههای مدرن
در عصر دیجیتال امروز، مرزهای شبکه دیگر مانند گذشته مشخص نیستند. با ظهور اینترنت اشیاء (IoT)، دورکاری (Remote Work) و گسترش شبکههای بدون سیم، مدیریت “کی، کجا، و چگونه” میتواند به شبکه متصل شود، به یکی از پیچیدهترین چالشهای امنیت زیرساخت تبدیل شده است. در این میان، پروتکل RADIUS نه تنها به عنوان یک ابزار، بلکه به عنوان یک استراتژی برای برقراری نظم و امنیت در لایههای دسترسی عمل میکند.
در این مقاله، ما فراتر از یک تعریف ساده خواهیم رفت. ما به کالبدشکافی دقیق پروتکل، بررسی استانداردهای بینالمللی، تحلیل معماری انتقال داده و بررسی سناریوهای پیچیده در محیطهای عملیاتی خواهیم پرداخت تا شما را به یک متخصص در حوزه پروتکلهای AAA تبدیل کنیم.
۱. فلسفه مدیریت دسترسی: چرا به یک پروتکل متمرکز نیاز داریم؟
پیش از اینکه وارد جزئیات فنی پروتکل RADIUS شویم، باید درک کنیم که مشکل اصلی چیست. در یک شبکه سنتی و کوچک، اگر شما ۱۰ دستگاه سوئیچ داشته باشید، شاید بتوانید لیست کاربران را روی هر دستگاه به صورت دستی تعریف کنید. اما تصور کنید در یک سازمان با ۵۰۰۰ کاربر و ۵۰۰ تجهیزات شبکه، بخواهید هر بار که کارمندی تغییر پست میدهد یا از سازمان خارج میشود، لیست دسترسیها را در تمام ۵۰۰ دستگاه بهروزرسانی کنید. این کار غیرممکن، غیرامن و مستعد خطای انسانی است.
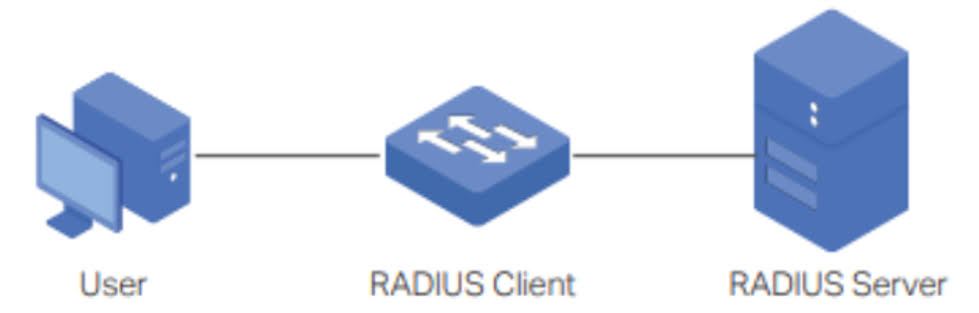
اینجاست که مفهوم Centralized Authentication (احراز هویت متمرکز) مطرح میشود. پروتکل RADIUS این نیاز را برطرف میکند. با این پروتکل، تجهیزات شبکه (که به آنها NAS میگوییم) دیگر نیازی ندارند که بدانند “چه کسی” مجاز است؛ آنها فقط وظیفه انتقال پیام را دارند و تصمیمگیری نهایی به یک سرور مرکزی واگذار میشود.
مزایای استراتژیک مدیریت متمرکز:
- مقیاسپذیری (Scalability): اضافه کردن هزاران کاربر یا تجهیزات جدید بدون تغییر در ساختار اصلی.
- یکپارچگی دادهها (Data Integrity): جلوگیری از تضاد در سطح دسترسی کاربران در نقاط مختلف شبکه.
- قابلیت حسابرسی (Auditability): داشتن یک منبع واحد برای استخراج گزارشهای امنیتی و بررسی وقایع (Logs).
۲. کالبدشکافی مدل AAA: قلب تپنده پروتکل RADIUS
هر بحثی درباره پروتکل RADIUS بدون تحلیل دقیق مدل AAA ناقص است. این مدل سه رکن اصلی را برای مدیریت هویت تعریف میکند که در ادامه به صورت تخصصی بررسی میکنیم.
۲.۱. Authentication (احراز هویت): تایید هویت اولیه
اولین قدم در هر فرآیند امنیتی، پاسخ به این سوال است: “آیا شما واقعاً کسی هستید که ادعا میکنید؟”. در RADIUS، این فرآیند میتواند از روشهای سادهای مثل PAP (Password Authentication Protocol) شروع شود یا به روشهای بسیار پیشرفتهای مثل EAP (Extensible Authentication Protocol) ختم شود.
در سطوح حرفهای، احراز هویت تنها به نام کاربری و رمز عبور محدود نمیشود. ما صحبت از پروتکلهایی مثل EAP-TLS میکنیم که در آن، از گواهینامههای دیجیتال (Digital Certificates) برای تایید هویت استفاده میشود. این یعنی حتی اگر مهاجمی رمز عبور شما را داشته باشد، بدون داشتن کلید خصوصی موجود در گواهینامه، نمیتواند به شبکه متصل شود.
۲.۲. Authorization (تعیین سطح دسترسی): مدیریت توانمندیها
بسیاری از افراد تصور میکنند احراز هویت و تعیین سطح دسترسی یکی هستند، اما این یک اشتباه استراتژیک است. پس از اینکه پروتکل تایید کرد شما “کاربر مجاز” هستید، مرحله دوم یعنی Authorization آغاز میشود.
در این مرحله، سرور RADIUS به کلاینت (NAS) دستور میدهد که چه محدودیتهایی را برای این کاربر اعمال کند. این دستورات شامل موارد زیر است:
- VLAN Assignment: کاربر باید به کدام شبکه مجازی (VLAN) هدایت شود؟
- ACLs (Access Control Lists): کاربر به چه IPها یا پورتهایی اجازه دسترسی دارد؟
- Bandwidth Limiting: سرعت دانلود و آپلود این کاربر چقدر باشد؟
- Time Constraints: کاربر در چه ساعتهایی از شبانهروز اجازه اتصال دارد؟
۲.۳. Accounting (حسابرسی): پایش و نظارت
اگر دو رکن اول مربوط به “اجازه ورود” باشند، رکن سوم یعنی Accounting مربوط به “رفتار پس از ورود” است. این بخش برای مدیریت منابع و مسائل حقوقی و امنیتی حیاتی است. سرور RADIUS با دریافت گزارشهای دورهای از سمت تجهیزات، اطلاعات زیر را ثبت میکند:
- زمان دقیق شروع و پایان نشست (Session Start/Stop).
- مقدار ترافیک مصرف شده (Bytes Sent/Received).
- نوع تجهیزاتی که کاربر از طریق آن متصل شده است.
این دادهها برای تحلیلهای امنیتی (مثلاً شناسایی رفتارهای غیرعادی که نشاندهنده نفوذ است) و همچنین برای مدلهای تجاری (مانند شارژ بر اساس میزان مصرف) استفاده میشوند.
۳. تحلیل تخصصی استانداردهای RFC در پروتکل RADIUS
برای اینکه یک مدیر شبکه بتواند سیستم را به درستی پیکربندی کند، باید بداند که هر قابلیت از کدام استاندارد IETF نشأت میگیرد. پروتکل RADIUS یک پروتکل تکبعدی نیست، بلکه مجموعهای از استانداردهای مکمل است.
۳.۱. تحلیل RFC 2865: زیربنای احراز هویت و سطح دسترسی
استاندارد RFC 2865 هسته اصلی عملیات Access-Request را تعریف میکند. این RFC مشخص میکند که چگونه بستههای حاوی اطلاعات کاربر باید ساختاریافته باشند.
نکته فنی مهم در این استاندارد، استفاده از Attribute-Value Pairs (AVPs) است. در RADIUS، همه چیز بر پایه “صفت-مقدار” است. مثلاً اگر سرور بخواهد به کاربر اجازه دهد، یک صفت به نام Service-Type ارسال میکند که مقدار آن مثلاً Framed-User است. درک عمیق این ساختار برای کسانی که قصد توسعه اپلیکیشنهای مرتبط با RADIUS را دارند، حیاتی است.
۳.۲. تحلیل RFC 2866: معماری سیستمهای حسابرسی
اگر RFC 2865 مربوط به ورود باشد، RFC 2866 مربوط به “ردپای کاربر” است. این استاندارد پروتکلهای مربوط به Accounting-Request را تعریف میکند. یکی از پیچیدگیهای فنی در این بخش، مدیریت Interim Updates است. یعنی اگر یک نشست بسیار طولانی باشد (مثلاً یک کاربر که ساعتها متصل است)، چگونه میتوان گزارشهای میانی از میزان مصرف او دریافت کرد بدون اینکه نشست قطع شود؟ RFC 2866 پاسخ این چالشهای مهندسی را ارائه میدهد.
۳.۳. امنیت در لایه انتقال: بررسی RFC 6614 (RADIUS over TLS)
یکی از بزرگترین نقاط ضعف سنتی در پروتکل RADIUS، استفاده از پروتکل UDP است. UDP یک پروتکل بدون اتصال (Connectionless) است، یعنی تضمینی برای رسیدن بستهها یا ترتیب آنها وجود ندارد. علاوه بر این، امنیت آن در برابر حملات شنود در لایههای انتقال ضعیف است.
استاندارد RFC 6614 تحولی در این زمینه ایجاد کرد. با معرفی RADIUS over TLS، پروتکل از UDP به TCP کوچ میکند و تمام ترافیک را درون یک تونل TLS (مشابه HTTPS) قرار میدهد. این کار دو مزیت بزرگ دارد:
- Confidentiality (محرمانگی): تمام اتریبیوتها، حتی آنهایی که در پروتکل قدیمی رمزنگاری نمیشدند، اکنون کاملاً مخفی هستند.
- Mutual Authentication (احراز هویت دوطرفه): نه تنها کاربر، بلکه خودِ سرور RADIUS نیز باید با استفاده از گواهینامه دیجیتال خود را به کلاینت ثابت کند، که این کار از حملات “سرور جعلی” جلوگیری میکند.
۴. تحلیل لایه انتقال: چالشهای UDP در مقابل TCP
بسیاری از کاربران تصور میکنند پروتکل RADIUS صرفاً یک پروتکل ساده است، اما انتخاب پروتکل انتقال UDP (User Datagram Protocol) در طراحی اولیه این پروتکل، یک تصمیم مهندسی هوشمندانه اما پرچالش بود.
۴.۱. چرا UDP؟ (دیدگاه مهندسی کلاسیک)
در زمان طراحی اولیه RADIUS، پهنای باند شبکه بسیار محدود بود. پروتکل UDP برخلاف TCP، نیاز به فرآیند “دستدادن” (Three-way Handshake) ندارد. این یعنی:
- Overhead کمتر: حجم بستههای ارسالی کمتر است و سرعت پاسخگویی در شبکههای شلوغ بالاتر میرود.
- عدم وابستگی به وضعیت (Statelessness): سرور نیازی ندارد حافظه زیادی را برای نگهداری وضعیت اتصالهای باز اختصاص دهد، که این موضوع در مقیاسهای میلیونی (مانند ISPها) بسیار حیاتی است.
۴.۲. چالشهای عملیاتی UDP و راهکارهای مقابله
با این حال، استفاده از UDP چالشهای جدی ایجاد میکند که مدیریت آنها مستلزم دانش عمیق است:
- مشکل گم شدن بستهها (Packet Loss): در UDP، اگر یک بسته
Access-Requestدر مسیر گم شود، سرور هرگز متوجه آن نمیشود. RADIUS برای حل این مشکل، از مکانیزم Retransmission (ارسال مجدد) استفاده میکند. کلاینت (NAS) پس از ارسال بسته، منتظر پاسخ میماند و اگر در بازه زمانی مشخصی (Timeout) پاسخی دریافت نکرد، بسته را دوباره ارسال میکند. - مشکل ترتیب بستهها (Out-of-Order Delivery): ممکن است بستههای حسابرسی (Accounting) با ترتیبی متفاوت از ارسال، دریافت شوند. این موضوع میتواند گزارشهای مالی یا امنیتی را دچار خطا کند.
- حملات DoS و Spoofing: از آنجایی که UDP پروتکل بدون اتصال است، مهاجمان میتوانند با جعل IP منبع (IP Spoofing)، حجم عظیمی از درخواستهای جعلی را به سرور بفرستند تا منابع آن را اشغال کنند.
راهکار مدرن: همانطور که در بخش اول اشاره شد، استفاده از RFC 6614 (RADIUS over TLS) با انتقال به پروتکل TCP، تمام این مشکلات را حل میکند؛ زیرا TCP تضمین میکند که بستهها با ترتیب درست و با اطمینان از رسیدن، منتقل شوند.
۵. تقابل فنی و استراتژیک: RADIUS در برابر TACACS+
یکی از بزرگترین مباحث در جلسات طراحی شبکه، انتخاب بین پروتکل RADIUS و TACACS+ است. این دو پروتکل برخلاف تصور عموم، رقیب یکدیگر در همه زمینهها نیستند، بلکه کاربردهای متفاوتی دارند.
۵.۱. تفاوت در جداسازی وظایف (AAA Separation)
تفاوت بنیادین در معماری این دو پروتکل نهفته است:
- در RADIUS: فرآیند احراز هویت (Authentication) و تعیین سطح دسترسی (Authorization) به شدت با هم ترکیب شدهاند. وقتی سرور پاسخ
Access-Acceptرا میفرستد، در واقع هم میگوید “بله، او کاربر است” و هم میگوید “او چه اجازه هایی دارد”. این یعنی شما نمیتوانید مرحله دوم را از مرحله اول جدا کنید. - در TACACS+: این پروتکل از اصل Separation of AAA پیروی میکند. یعنی شما میتوانید ابتدا کاربر را احراز هویت کنید و سپس در مراحل بعدی، برای هر دستور خاص (مانند
configure terminalدر روتر)، دوباره از سرور بپرسید که آیا او اجازه این دستور خاص را دارد یا خیر.
۵.۲. مقایسه امنیت لایه انتقال و رمزنگاری RADIUS
از دیدگاه امنیتی، TACACS+ برتری محسماً دارد:
- TACACS+: تمام بدنه بسته (Payload) را رمزنگاری میکند. یعنی هیچ اطلاعاتی از محتوای پیام در شبکه قابل مشاهده نیست.
- RADIUS: فقط فیلد مربوط به رمز عبور (Password) را رمزنگاری میکند. سایر اطلاعات مانند نام کاربری، شماره تلفن یا مشخصات VLAN به صورت Plaintext در شبکه حرکت میکنند. اگر یک مهاجم در شبکه باشد، میتواند بفهمد چه کسی در حال تلاش برای اتصال است (حتی اگر نتواند رمز عبور را ببیند).
۵.۳. جدول مقایسه مهندسی (Engineering Comparison)
| پارامتر فنی | RADIUS | TACACS+ |
|---|---|---|
| پروتکل لایه انتقال | UDP (معمولاً) | TCP |
| ساختار پیام | ترکیب شده (Combined) | مجزا (Separated) |
| سطح رمزنگاری | فقط Password | کل Payload |
| قابلیت اطمینان | پایینتر (به دلیل UDP) | بالاتر (به دلیل TCP) |
| کاربرد ایدهآل | دسترسی شبکه و کاربران عمومی | مدیریت تجهیزات توسط ادمینها |
۶. تعامل عمیق با پروتکل EAP: لایه امنیتی مدرن
اگر بخواهیم درباره امنیتِ خودِ پروتکل RADIUS صحبت کنیم، نمیتوانیم از EAP (Extensible Authentication Protocol) چشمپوشی کنیم. در واقع، RADIUS در محیطهای مدرن، نقش یک “حامل” (Carrier) را برای پروتکل EAP ایفا میکند.
۶.۱. EAP چیست و چگونه با RADIUS همکاری میکند؟
در استانداردهای قدیمی، RADIUS مستقیماً با پسورد کار میکرد. اما در پروتکلهای جدید مثل ۸۰۲.1X، کاربر از طریق EAP با سرور صحبت میکند. در این حالت، RADIUS فقط وظیفه دارد بستههای EAP را از کلاینت (Access Point) بگیرد و به سرور اصلی برساند. به این فرآیند EAP over RADIUS میگویند.
۶.۲. بررسی انواع مهم EAP در محیطهای سازمانی
برای انتخاب درست روش احراز هویت، باید با این انواع آشنا باشید:
- EAP-TLS (The Gold Standard):
- مکانیزم: مبتنی بر گواهینامه دیجیتال (Certificate-based).
- امنیت: بسیار بالا. حتی اگر مهاجم تمام پروتکل را شنود کند، بدون داشتن کلید خصوصی گواهینامه، هیچ چیزی به دست نمیآورد.
- چالش: مدیریت پیچیده گواهینامهها (PKI) در سازمان.
- EAP-PEAP (Protected EAP):
- مکانیزم: ایجاد یک تونل امن TLS و سپس ارسال نام کاربری و رمز عبور داخل آن.
- امنیت: بسیار خوب. برای سازمانهایی که نمیخواهند درگیر مدیریت گواهینامه برای هر کاربر شوند، عالی است.
- کاربرد: رایجترین روش در محیطهای ویندوزی و شرکتها.
- EAP-MSCHAPv2:
- مکانیزم: مبتنی بر رمز عبور.
- امنیت: نسبتاً پایینتر از دو مورد قبل. در برابر حملات Offline Dictionary Attack آسیبپذیر است و باید حتماً در داخل یک تونل (مثل PEAP) استفاده شود.
۶.۳. فرآیند هندلینگ (Handshake) در لایه EAP
زمانی که یک کاربر میخواهد با استفاده از EAP به شبکه متصل شود، یک “گفتگوی زنجیرهای” رخ میدهد:
- Identity Request: کلاینت هویت خود را اعلام میکند.
- Negotiation: کلاینت و سرور بر سر اینکه از چه نوع EAP استفاده کنند (مثلاً TLS یا PEAP) توافق میکنند.
- Authentication Tunnel: یک تونل امن ساخته میشود.
- Credential Exchange: اطلاعات حساس (مثل گواهینامه یا پسورد) داخل تونل رد و بدل میشوند.
- Success/Failure: سرور نتیجه را به کلاینت و سپس از طریق RADIUS به تجهیزات شبکه اعلام میکند
۷. سناریوهای پیادهسازی RADIUS در دنیای واقعی
پروتکل RADIUS در محیطهای مختلف، نقشهای متفاوتی ایفا میکند. در اینجا دو سناریوی اصلی را تحلیل میکنیم:
۷.۱. سناریوی سرویسدهندگان اینترنت (ISP)
در یک ISP، مدیریت میلیونها کاربر با استفاده از پروتکلهای مختلف (مانند PPPoE یا IPoE) انجام میشود. در اینجا RADIUS نه تنها برای احراز هویت، بلکه به عنوان یک Billing Engine عمل میکند.
- چالش: حجم بسیار بالای درخواستها (High Throughput).
- راهکار: استفاده از سرورهای RADIUS توزیعشده (Distributed RADIUS) و استفاده از پایگاههای داده بسیار سریع (مانند Redis یا NoSQL) برای پاسخگویی در میلیثانیه. در این سطح، دقت در
Accountingبرای جلوگیری از ضررهای مالی حیاتی است.
۷.۲. سناریوی سازمانهای بزرگ (Enterprise Network)
در یک شرکت بزرگ، هدف اصلی، کنترل دسترسی به شبکه داخلی و Wi-Fi است.
- چالش: یکپارچگی با سیستمهای موجود (مثل Active Directory).
- راهکار: استفاده از پروتکل EAP-PEAP یا EAP-TLS که به صورت مستقیم با دایرکتوریهای کاربران (مثل Microsoft AD یا LDAP) در ارتباط است. در این حالت، وقتی کارمندی از شرکت خارج میشود، با غیرفعال شدن اکانت او در AD، دسترسی او به تمام تجهیزات شبکه (از طریق RADIUS) نیز به صورت خودکار قطع میشود.
۸. راهنمای عملی عیبیابی (Troubleshooting) RADIUS برای مهندسان
وقتی کاربر با خطای “Authentication Failed” مواجه میشود، عیبیابی باید به صورت سیستماتیک انجام شود. یک مهندس حرفهای از روش “لایه به لایه” استفاده میکند.
۸.۱. گام اول: بررسی لایه شبکه (Connectivity)
آیا کلاینت (NAS) اصلاً میتواند به سرور RADIUS برسد؟
- تست: استفاده از دستور
pingو مهمتر از آن، استفاده از ابزارهای تست UDP. از آنجایی که RADIUS روی پورتهای استاندارد ۱۸۱۲ (Authentication) و ۱۸۱۳ (Accounting) کار میکند، حتماً بررسی کنید که فایروالها این پورتها را مسدود نکرده باشند.
۸.۲. گام دوم: تحلیل بستهها با Wireshark (Deep Packet Inspection)
بهترین ابزار برای درک آنچه در پروتکل RADIUS میگذرد، Wireshark است. هنگام تحلیل، به دنبال موارد زیر باشید:
- RADIUS Code: آیا کد ارسالی
Access-Requestاست یاAccess-Reject؟ اگر پاسخRejectاست، مشکل از سمت سرور است (احتمالاً پسورد غلط یا عدم تطابق ویژگیها). - Authenticator Field: اگر در پاسخها با خطای
Invalid Authenticatorمواجه شدید، احتمالاً مشکل در Shared Secret (رمز مشترک) بین کلاینت و سرور وجود دارد. این یکی از رایجترین دلایل شکست در اتصال است.
۸.۳. گام سوم: بررسی تطابق ویژگیها (Attribute Mismatch)
گاهی احراز هویت موفق است اما کاربر نمیتواند به شبکه متصل شود. این یعنی مشکل در مرحله Authorization است.
- مثال: سرور RADIUS مقدار
VLAN IDرا ارسال میکند، اما سوئیچ کلاینت این VLAN را در دیتابیس خود ندارد. در این حالت، کاربر احراز هویت شده اما در لایه ۲ شبکه متصل نمیشود.
۹. آینده پروتکل RADIUS در عصر Zero Trust و SDN
با ورود مفاهیم جدیدی مانند Zero Trust Architecture (ZTA) و Software-Defined Networking (SDN)، نقش پروتکلهای سنتی در حال تغییر است.
۹.۱. از اعتماد مبتنی بر مکان به اعتماد مبتنی بر هویت
در مدلهای قدیمی، اگر شما در داخل شبکه بودید، فرض بر این بود که مورد اعتماد هستید. اما در مدل Zero Trust، هیچکس حتی در داخل شبکه مورد اعتماد نیست. در این عصر، پروتکل RADIUS باید با پروتکلهای مدرنتر مانند SAML یا OIDC برای احراز هویت وبسایتها و اپلیکیشنها، در قالب سیستمهای متمرکز (Identity Providers) ادغام شود.
۹.۲. RADIUS در شبکههای نرمافزارمحور (SDN)
در شبکههای SDN، کنترلر شبکه (Controller) نقش مدیریت مرکزی را ایفا میکند. در این ساختار، RADIUS میتواند به جای کنترل مستقیم سوئیچها، با کنترلر صحبت کند تا سیاستهای امنیتی (Policies) به صورت خودکار و در لحظه (On-the-fly) در کل شبکه اعمال شوند.
۱۰. نتیجهگیری: یادگیری مداوم، کلید امنیت است
پروتکل RADIUS فراتر از یک دستور ساده برای ورود به شبکه است؛ این پروتکل، زبان مشترک میان تجهیزات سختافزاری و سیاستهای امنیتی است. درک عمیق مفاهیمی مانند مدل AAA، استانداردهای RFC، تفاوتهای ساختاری با TACACS+ و پیچیدگیهای پروتکل EAP، مرز بین یک تکنسین ساده و یک مهندس شبکه حرفهای را تعیین میکند.
با توجه به پیچیدگیهای فزاینده حملات سایبری، تسلط بر مدیریت دسترسی متمرکز و پیادهسازی صحیح این پروتکل، اولین و مهمترین قدم برای ساختن یک زیرساخت امن و مقیاسپذیر است.
سوالات متداول (FAQ)
۱. آیا RADIUS امنیت کمتری نسبت به TACACS+ دارد؟
خیر، این مقایسه ناعادلانه است. RADIUS برای مدیریت دسترسی کاربران (Access) و TACACS+ برای مدیریت تجهیزات (Administration) طراحی شده است. هر دو در صورت استفاده از نسخههای مدرن (مانند RADIUS over TLS)، امنیت بسیار بالایی دارند.
۲. تفاوت اصلی بین RADIUS و LDAP چیست؟
LDAP یک پروتکل برای دسترسی به دیتابیسهای سلسلهمراتبی است (بیشتر برای جستجو و خواندن اطلاعات)، در حالی که RADIUS یک پروتکل تخصصی برای مدیریت فرآیند احراز هویت و حسابرسی در شبکه است. معمولاً از RADIUS استفاده میشود تا اطلاعات را از یک دیتابیس (مثل LDAP یا AD) بخواند.
۳. چرا در برخی شبکهها از پروتکل PAP به جای MSCHAP استفاده نمیشود؟
پروتکل PAP تمام اطلاعات را به صورت متن ساده (Plaintext) ارسال میکند و بسیار آسیبپذیر است. همیشه توصیه میشود از پروتکلهای رمزنگاری شده مانند MSCHAPv2 یا ترجیحاً EAP-TLS استفاده کنید.
آیا آمادهاید تا امنیت شبکه خود را به سطح بعدی برسانید؟
اگر به دنبال پیادهسازی یا بهینهسازی سیستمهای احراز هویت در سازمان خود هستید، حتماً با متخصصان امنیت شبکه مشورت کنید و از استانداردهای مدرن مانند RFC 6614 استفاده نمایید. مدیریت درست پروتکلهای دسترسی، تفاوت بین یک شبکه پایدار و یک شبکه آسیبپذیر است.