حمله Guest Hopping چیست و چگونه از آن جلوگیری کنیم؟
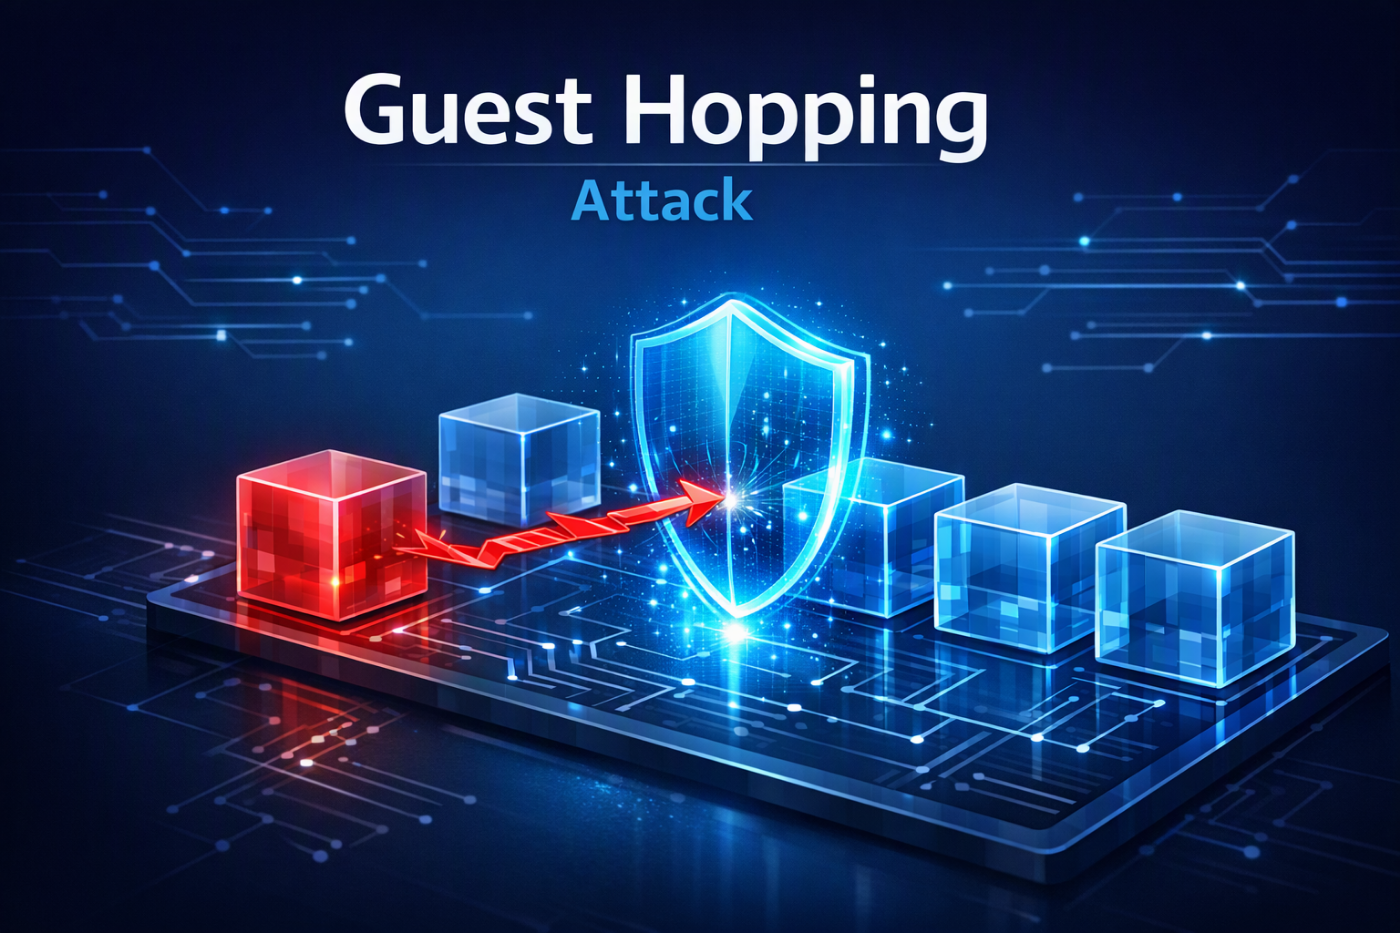
با گسترش استفاده از ماشینهای مجازی و سرویسهای ابری، چندین سیستم مستقل میتوانند روی یک سرور فیزیکی اجرا شوند. این معماری مزایای زیادی دارد، اما در کنار آن، یک چالش امنیتی مهم نیز ایجاد میکند: اگر یکی از ماشینهای مجازی هک شود، آیا مهاجم میتواند از همان ماشین برای دسترسی به ماشینهای دیگر استفاده کند؟
حمله Guest Hopping یکی از تهدیدهای مرتبط با همین موضوع است. در این حمله، مهاجم پس از دسترسی به یک ماشین مجازی، تلاش میکند از آن بهعنوان نقطهای برای حرکت به سمت ماشین مجازی یا منابع دیگری در همان زیرساخت استفاده کند.
اهمیت حمله Guest Hopping بهخصوص در محیطهای Cloud و Multi-Tenant بیشتر است؛ زیرا چند مشتری یا سرویس مختلف ممکن است روی یک زیرساخت فیزیکی مشترک قرار داشته باشند. بنابراین، امنیت VMها فقط به سیستمعامل داخل هر ماشین محدود نمیشود و باید Hypervisor، شبکه مجازی و نحوه جداسازی منابع نیز بهدرستی محافظت شوند.
حمله Guest Hopping چیست؟
حمله Guest Hopping به سناریویی گفته میشود که مهاجم پس از نفوذ به یک ماشین مجازی یا Guest، تلاش میکند به ماشین مجازی دیگری که روی همان زیرساخت اجرا میشود دسترسی پیدا کند.
در یک محیط مجازیسازی امن، هر VM باید از سایر ماشینها و منابعی که مجاز به دسترسی به آنها نیست، جدا باشد. مهاجم در Guest Hopping تلاش میکند این جداسازی را دور بزند یا از ضعفهای موجود در معماری برای حرکت جانبی استفاده کند.
به شکل ساده میتوان روند کلی را اینطور تصور کرد:
نفوذ به VM اول ← شناسایی محیط ← پیدا کردن مسیر دسترسی ← تلاش برای دسترسی به VM دوم
البته حمله Guest Hopping یک روش واحد و مشخص ندارد. مسیر حمله میتواند به معماری شبکه، نوع Hypervisor، آسیبپذیریهای موجود و نحوه پیکربندی زیرساخت بستگی داشته باشد.
حمله Guest Hopping چگونه انجام میشود؟
برای درک بهتر حمله Guest Hopping بهتر است آن را بهعنوان یک زنجیره حمله در نظر بگیریم. مهاجم معمولاً ابتدا یک نقطه ورود پیدا میکند و سپس به دنبال گسترش دسترسی خود میرود.
۱. نفوذ به یک ماشین مجازی
اولین مرحله، دسترسی به یک VM است. این دسترسی میتواند از طریق یک آسیبپذیری نرمافزاری، سرویس ناامن، رمز عبور ضعیف یا حساب کاربری به خطر افتاده ایجاد شود.
در این مرحله، مهاجم هنوز لزوماً به سایر ماشینهای مجازی دسترسی ندارد.
۲. شناسایی محیط
پس از نفوذ، مهاجم ممکن است اطلاعاتی درباره شبکه، سرویسهای فعال، رابطهای مجازی و ساختار زیرساخت جمعآوری کند.
هدف این مرحله پیدا کردن مسیرهایی است که بتوان از طریق آنها دامنه دسترسی را افزایش داد.
۳. تلاش برای عبور از جداسازی VMها
در ادامه، مهاجم به دنبال ضعفهایی میگردد که بتواند از طریق آنها به ماشین یا منابع دیگری دسترسی پیدا کند.
این ضعف ممکن است مربوط به شبکه، Hypervisor، تنظیمات اشتباه یا یکی از اجزای مشترک زیرساخت باشد.
۴. حرکت به سمت سیستمهای دیگر
اگر مهاجم موفق شود به VM دیگری دسترسی پیدا کند، آن ماشین میتواند به نقطه شروع مرحله بعدی تبدیل شود.
به همین دلیل، حمله Guest Hopping میتواند از یک نفوذ محدود به یک حمله گستردهتر تبدیل شود.
چرا حمله Guest Hopping خطرناک است؟
خطر اصلی حمله Guest Hopping در امکان گسترش دامنه یک نفوذ است.
فرض کنید یک سرور فیزیکی میزبان چند ماشین مجازی باشد:
- یک VM برای وبسایت
- یک VM برای پایگاه داده
- یک VM برای سرویس داخلی
- یک VM متعلق به مشتری دیگر
اگر مهاجم فقط به VM وبسایت دسترسی پیدا کند، خسارت اولیه محدود است. اما اگر بتواند از آن ماشین به سایر بخشهای زیرساخت حرکت کند، سطح دسترسی او بهمراتب گستردهتر خواهد شد.
پیامدهای احتمالی میتواند شامل موارد زیر باشد:
- دسترسی غیرمجاز به اطلاعات
- سرقت یا تغییر دادهها
- دستکاری سرویسها
- حرکت جانبی در شبکه
- گسترش بدافزار
- دسترسی به منابع سایر کاربران
- ایجاد اختلال در سرویسها
- نقض محرمانگی اطلاعات
به همین دلیل، در معماریهای مجازی، جلوگیری از حرکت مهاجم به اندازه جلوگیری از نفوذ اولیه اهمیت دارد.
تفاوت حمله Guest Hopping و VM Escape چیست؟
این دو اصطلاح گاهی به جای یکدیگر استفاده میشوند، اما مفهوم یکسانی ندارند.
در Guest Hopping تمرکز اصلی روی حرکت از یک ماشین مجازی به ماشین مجازی دیگر است.
در VM Escape مهاجم تلاش میکند از محیط VM خارج شود و به Host یا Hypervisor دسترسی پیدا کند.
بنابراین میتوان گفت:
- Guest Hopping: حرکت بین ماشینهای مجازی
- VM Escape: خروج از ماشین مجازی و رسیدن به Host یا لایه مجازیسازی
البته این دو مفهوم میتوانند در یک زنجیره حمله با یکدیگر ارتباط داشته باشند. برای مثال، یک آسیبپذیری در Hypervisor ممکن است در برخی سناریوها به مهاجم اجازه دهد از مرزهای معمول VM عبور کند.
نقش Hypervisor در امنیت Guest Hopping
Hypervisor یکی از مهمترین اجزای زیرساخت مجازیسازی است. این نرمافزار منابع سختافزاری سرور را میان ماشینهای مجازی مدیریت میکند و نقش مهمی در جداسازی آنها دارد.
بنابراین، اگر Hypervisor آسیبپذیر باشد یا به شکل نادرستی پیکربندی شده باشد، امنیت تمام ماشینهای روی آن میتواند تحت تأثیر قرار بگیرد.
برای کاهش خطر حمله Guest Hopping باید موارد زیر درباره Hypervisor بررسی شوند:
- نصب Patchهای امنیتی
- استفاده از نسخه پشتیبانیشده
- محدود کردن دسترسی مدیریتی
- فعالسازی احراز هویت چندمرحلهای در صورت پشتیبانی
- ثبت و بررسی رویدادهای مدیریتی
- حذف حسابهای مدیریتی غیرضروری
امنیت Hypervisor باید یکی از اولویتهای اصلی در هر زیرساخت مجازی باشد.
مهمترین عوامل افزایش خطر Guest Hopping
حمله Guest Hopping معمولاً نتیجه یک مشکل واحد نیست. ترکیبی از ضعفهای امنیتی میتواند شرایط را برای حرکت مهاجم فراهم کند.
سیستمعاملهای بهروز نشده
اگر سیستمعامل یا نرمافزارهای داخل VM بهروزرسانی نشوند، احتمال نفوذ اولیه افزایش پیدا میکند.
شبکهبندی نامناسب
وقتی همه VMها بدون محدودیت با یکدیگر ارتباط داشته باشند، مهاجم پس از نفوذ میتواند مسیرهای بیشتری برای حرکت جانبی پیدا کند.
دسترسیهای بیش از حد
اختصاص دسترسی مدیریتی به سرویسها و کاربران بدون نیاز واقعی، در صورت compromise شدن یک حساب میتواند خسارت را افزایش دهد.
ضعف در Hypervisor
آسیبپذیری یا پیکربندی نادرست Hypervisor میتواند یکی از عوامل مهم در به خطر افتادن مرزهای امنیتی ماشینهای مجازی باشد.
نبود مانیتورینگ
اگر فعالیتهای غیرعادی شبکه و سیستم ثبت و بررسی نشوند، تشخیص حرکت مهاجم دشوارتر خواهد شد.
چگونه از حمله Guest Hopping جلوگیری کنیم؟
برای مقابله با حمله Guest Hopping بهتر است از یک رویکرد چندلایه استفاده شود. هیچ تنظیم واحدی نمیتواند امنیت کامل محیط مجازی را تضمین کند.
۱. Hypervisor را بهروز نگه دارید
Patchهای امنیتی Hypervisor را بهصورت منظم بررسی کنید و از نسخههایی استفاده کنید که همچنان پشتیبانی میشوند.
۲. ماشینهای مجازی را بهروز کنید
سیستمعامل، Kernel، Web Server، Database و سایر نرمافزارهای داخل VM باید طبق یک برنامه مشخص Patch شوند.
۳. شبکه را Segment کنید
ارتباط میان VMها را فقط به سرویسهایی محدود کنید که واقعاً به یکدیگر نیاز دارند.
برای مثال، یک Web Server نباید بدون دلیل به تمام سرورهای داخلی دسترسی داشته باشد.
استفاده صحیح از Firewall، VLAN، Security Group و Access Control میتواند به کاهش حرکت جانبی کمک کند.
۴. دسترسی مدیریتی را محدود کنید
پنل مدیریت Hypervisor و سایر سرویسهای مدیریتی نباید بدون کنترل مناسب در معرض اینترنت عمومی قرار بگیرند.
بهتر است دسترسی مدیریتی با روشهایی مانند:
- VPN
- MFA
- محدودسازی IP
- حسابهای اختصاصی مدیریتی
- ثبت لاگ ورودها
محافظت شود.
۵. اصل Least Privilege را اجرا کنید
هر کاربر و سرویس باید فقط به منابعی دسترسی داشته باشد که برای انجام وظیفه خود نیاز دارد.
این اصل باعث میشود در صورت compromise شدن یک حساب یا سرویس، دامنه دسترسی مهاجم محدودتر باقی بماند.
۶. لاگها و رفتار شبکه را بررسی کنید
برای شناسایی حمله Guest Hopping، بررسی لاگهای Hypervisor، سیستمعامل و شبکه اهمیت زیادی دارد.
نشانههایی مانند ارتباط غیرمنتظره میان VMها، ورودهای غیرعادی، تغییر تنظیمات یا افزایش ناگهانی ارتباطات شبکه میتوانند نیازمند بررسی بیشتر باشند.
اهمیت ایزولهسازی ماشینهای مجازی
ایزولهسازی یکی از مهمترین اصول مقابله با حمله Guest Hopping است.
اگر یک VM آلوده شود، نباید بهصورت خودکار به این معنا باشد که سایر ماشینهای مجازی نیز در اختیار مهاجم قرار گرفتهاند.
برای رسیدن به این هدف، میتوان از چند لایه جداسازی استفاده کرد:
- جداسازی شبکه
- محدودسازی ارتباط بین VMها
- تفکیک شبکه مدیریت از شبکه سرویس
- کنترل دسترسی
- محدودسازی مجوزهای کاربران و سرویسها
- جداسازی منابع حساس
این رویکرد باعث میشود یک رخداد امنیتی تا حد امکان در همان محدوده باقی بماند.
آیا Cloud در برابر Guest Hopping آسیبپذیر است؟
محیطهای Cloud به دلیل استفاده از معماریهای اشتراکی و Multi-Tenant، موضوع جداسازی VMها را بسیار مهم میکنند. با این حال، این موضوع بهتنهایی به معنی ناامن بودن Cloud نیست.
امنیت یک محیط Cloud به عواملی مانند معماری، Hypervisor، کنترل دسترسی، شبکهبندی، Patch Management و نحوه پیادهسازی جداسازی میان Tenantها بستگی دارد.
به همین دلیل، در بررسی حمله Guest Hopping باید به جای تمرکز صرف بر نوع زیرساخت، کل معماری امنیتی محیط را بررسی کرد.
چکلیست مقابله با حمله Guest Hopping
برای بررسی سریع وضعیت امنیتی یک زیرساخت مجازی، موارد زیر را کنترل کنید:
- Hypervisor دارای Patchهای امنیتی است.
- سیستمعامل VMها بهروز هستند.
- ارتباط میان VMها محدود شده است.
- شبکه مدیریت از شبکه سرویس جدا شده است.
- پنل مدیریت از دسترسی عمومی محافظت میشود.
- MFA برای حسابهای حساس فعال است.
- مجوزها بر اساس اصل Least Privilege تنظیم شدهاند.
- VMهای بلااستفاده حذف شدهاند.
- لاگهای امنیتی جمعآوری میشوند.
- فعالیت غیرعادی شبکه بررسی میشود.
- Backupها به شکل امن و جداگانه نگهداری میشوند.
- آسیبپذیریهای Hypervisor و VMها بهصورت دورهای بررسی میشوند.
سوالات متداول درباره حمله Guest Hopping
حمله Guest Hopping چیست؟
حمله Guest Hopping نوعی تهدید در محیطهای مجازی است که در آن مهاجم پس از دسترسی به یک ماشین مجازی، تلاش میکند به VM یا منابع دیگری در همان زیرساخت دسترسی پیدا کند.
آیا Guest Hopping همان VM Escape است؟
خیر. Guest Hopping بیشتر به حرکت بین ماشینهای مجازی اشاره دارد، در حالی که VM Escape به خروج از محیط VM و دسترسی به Host یا Hypervisor مربوط میشود.
آیا فایروال از Guest Hopping جلوگیری میکند؟
فایروال میتواند با محدود کردن ارتباط میان VMها احتمال حرکت جانبی را کاهش دهد، اما بهتنهایی برای محافظت کامل کافی نیست. امنیت Hypervisor، Patch Management، کنترل دسترسی و مانیتورینگ نیز اهمیت دارند.
آیا بهروزرسانی Hypervisor ضروری است؟
بله. Hypervisor یکی از لایههای اصلی زیرساخت مجازیسازی است و باید از نظر آسیبپذیریهای امنیتی بهصورت منظم بررسی و بهروزرسانی شود.
مهمترین راه مقابله با Guest Hopping چیست؟
مقابله با حمله Guest Hopping نیازمند دفاع چندلایه است. ایزولهسازی VMها، Segment کردن شبکه، بهروزرسانی Hypervisor و سیستمعاملها، محدود کردن دسترسیها و مانیتورینگ مداوم از مهمترین اقدامات هستند.
جمعبندی
حمله Guest Hopping یکی از تهدیدهای مهم در محیطهای مجازی و ابری است که میتواند پس از نفوذ به یک ماشین مجازی، زمینه حرکت مهاجم به سمت سیستمها و منابع دیگر را فراهم کند.
امنیت در برابر این تهدید فقط به نصب آنتیویروس یا فایروال محدود نمیشود. Hypervisor باید بهروز باشد، ارتباط میان VMها باید کنترل شود، دسترسیهای مدیریتی باید محدود باشند و فعالیتهای غیرعادی باید بهموقع شناسایی شوند.
مهمتر از همه، باید معماری زیرساخت به شکلی طراحی شود که آسیبپذیر شدن یک VM به معنی در اختیار گرفتن کل محیط نباشد. ترکیب ایزولهسازی، کنترل دسترسی، Network Segmentation، Patch Management و مانیتورینگ میتواند سطح ریسک حمله Guest Hopping را به شکل قابلتوجهی کاهش دهد.
اگر در زمینه امنیت مجازیسازی یا زیرساخت ابری فعالیت میکنید، بررسی وضعیت جداسازی ماشینهای مجازی و دسترسیهای شبکه یکی از گامهای مهم برای افزایش امنیت زیرساخت است.
اگر این مقاله برای شما مفید بود، آن را با متخصصان شبکه و زیرساخت به اشتراک بگذارید و برای آشنایی بیشتر با تهدیدهای امنیتی، سایر مقالات امنیت شبکه و رایانش ابری را نیز مطالعه کنید.