تانل GRE چیست؟ راهنمای کامل کاربرد و پیکربندی
آشنایی کامل با تانل GRE و نقش آن در اتصال شبکهها
در دنیای شبکه، همواره نیاز به برقراری ارتباطی پایدار، منعطف و قابلکنترل میان دو یا چند نقطه وجود دارد. زمانی که سازمانها چندین شعبه دارند، بخشی از زیرساخت خود را در یک دیتاسنتر نگهداری میکنند یا لازم است ترافیک برخی سرویسها از مسیر مشخصی عبور کند، مفهوم تونلسازی (Tunneling) اهمیت ویژهای پیدا میکند. در چنین شرایطی، تانل GRE یکی از فناوریهای کلیدی و پرکاربرد در معماری شبکه به شمار میرود که آشنایی با آن برای مدیران شبکه، کارشناسان زیرساخت و حتی تیمهای DevOps ضروری است.
GRE روشی برای کپسولهسازی (Encapsulation) بستههای شبکه و انتقال آنها از طریق یک شبکه مبتنی بر IP است. به بیان ساده، میتوانید بستههای یک پروتکل یا یک شبکه را داخل بستهای جدید قرار دهید و آنها را از طریق اینترنت یا هر بستر IP دیگری منتقل کنید. همین ویژگی باعث شده است GRE در سناریوهایی مانند اتصال شعب مختلف، پیادهسازی مسیریابی پویا، انتقال انواع مختلف ترافیک و طراحی ساختارهای خاص شبکه کاربرد گستردهای داشته باشد.
اگر بخواهیم سادهتر توضیح دهیم، تانل GRE مانند یک مسیر مجازی میان دو نقطه عمل میکند که به شما اجازه میدهد ترافیک را بهصورت کپسولهشده از روی اینترنت یا هر شبکه IP دیگری عبور دهید. البته شناخت GRE تنها به تعریف آن محدود نمیشود. برای استفاده صحیح از این فناوری باید بدانیم چگونه کار میکند، چه اجزایی دارد، مزایا و محدودیتهای آن چیست، در چه سناریوهایی بهترین انتخاب است و چه زمانی بهتر است از راهکارهای دیگری استفاده کنیم.
در این مقاله، تانل GRE را بهصورت عمیق اما قابلفهم بررسی میکنیم؛ از تعریف و نحوه عملکرد آن گرفته تا کاربردها، تفاوت با IPsec، مراحل راهاندازی، نکات طراحی، عیبیابی و بهترین سناریوهای استفاده. اگر در حوزه شبکه و زیرساخت فعالیت میکنید، این راهنما دید جامعی نسبت به این فناوری در اختیار شما قرار خواهد داد.
تانل GRE چیست؟
برای درک بهتر موضوع، ابتدا باید تعریف روشنی از تانل GRE داشته باشیم. GRE مخفف Generic Routing Encapsulation است؛ پروتکلی که برای کپسولهسازی بستههای شبکه درون بستههای IP طراحی شده است. به عبارت دیگر، GRE به شما اجازه میدهد بستهای را که ممکن است متعلق به یک پروتکل یا یک شبکه خاص باشد، داخل یک هدر جدید قرار دهید و آن را به مقصد دیگری ارسال کنید.
در GRE، محتوای بسته اصلی تغییری نمیکند؛ بلکه بسته درون یک هدر جدید قرار میگیرد. این ساختار شامل هدر GRE و سپس هدر IP بیرونی است. در سمت مقصد، بسته از حالت کپسوله خارج (Decapsulate) میشود و ترافیک اصلی به مسیر خود ادامه میدهد. به همین دلیل، GRE را میتوان روشی برای ایجاد یک ارتباط منطقی یا مجازی میان دو روتر، دو فایروال یا هر دو نقطه از یک شبکه دانست.
تعریف سادهتر تانل GRE
اگر بخواهیم این مفهوم را سادهتر بیان کنیم، فرآیند به این صورت است:
- یک بسته اصلی تولید میشود.
- بسته داخل یک بسته جدید کپسوله میشود.
- بسته جدید از طریق اینترنت یا یک شبکه مبتنی بر IP منتقل میشود.
- در مقصد، بسته از حالت کپسوله خارج شده و بسته اصلی به مسیر خود ادامه میدهد.
همین فرآیند، اساس عملکرد تانل GRE را تشکیل میدهد.
چرا به تانل GRE نیاز داریم؟
در بسیاری از طراحیهای شبکه، انتقال مستقیم برخی از انواع ترافیک امکانپذیر نیست یا انعطاف لازم را در اختیار مدیر شبکه قرار نمیدهد. GRE در چنین شرایطی کمک میکند تا:
- بین دو سایت، یک مسیر منطقی ایجاد شود.
- ترافیک موردنظر از طریق یک بستر عمومی مانند اینترنت منتقل شود.
- پروتکلهای مسیریابی پویا از زیرساختی عبور کنند که بهصورت عادی از آنها پشتیبانی نمیکند.
- شبکههای جدا از هم، ارتباطی یکپارچهتر و منعطفتر با یکدیگر داشته باشند.
تانل GRE چگونه کار میکند؟
برای استفاده مؤثر از GRE، باید سازوکار آن را دقیقتر بشناسیم. این فناوری بر پایه کپسولهسازی (Encapsulation) بستههای شبکه عمل میکند. به این معنا که بسته اصلی درون یک بسته IP جدید قرار میگیرد تا بتواند از مسیری متفاوت عبور کند.
روند کلی عملکرد تانل GRE
عملکرد GRE معمولاً در چند مرحله انجام میشود:
- بسته اصلی در دستگاه مبدأ تولید میشود.
- بسته وارد اینترفیس تونل میشود.
- تجهیز شبکه (مانند روتر یا فایروال) هدر GRE را به بسته اضافه میکند.
- سپس یک هدر IP بیرونی نیز به بسته افزوده میشود.
- بسته کپسولهشده از طریق شبکه واسط، مانند اینترنت، به سمت مقصد ارسال میشود.
- در مقصد، هدر IP بیرونی حذف میشود.
- هدر GRE نیز حذف شده و عملیات خارجسازی از کپسوله (Decapsulation) انجام میشود.
- در نهایت، بسته اصلی استخراج شده و به مقصد نهایی هدایت میشود.
مثال کاربردی از عملکرد تانل GRE
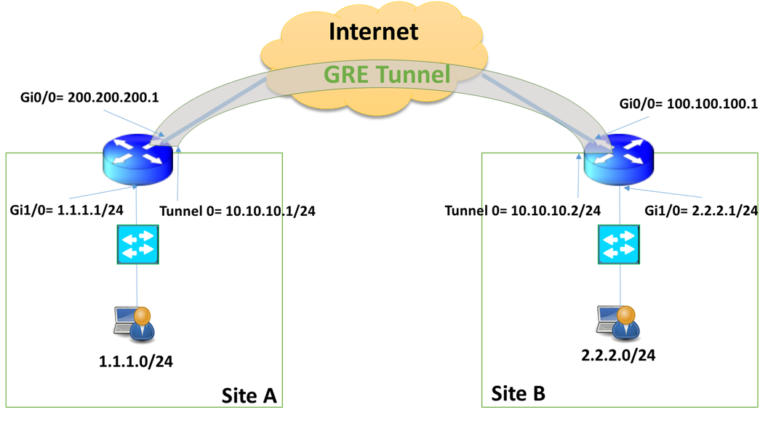
فرض کنید شرکت شما دو شعبه در تهران و اصفهان دارد و هر شعبه به یک روتر با آدرس IP عمومی متصل است. هدف این است که شبکه داخلی هر دو شعبه بتواند از طریق یک مسیر منطقی با یکدیگر ارتباط برقرار کند. در این حالت، روی هر دو روتر یک تانل GRE ایجاد میشود. هر بستهای که از شبکه شعبه تهران به مقصد شعبه اصفهان ارسال میشود، ابتدا درون تونل GRE کپسوله شده، سپس از طریق اینترنت منتقل میشود و در مقصد از حالت کپسوله خارج خواهد شد.
در این سناریو، اینترنت تنها نقش بستر انتقال را ایفا میکند؛ در حالی که از دید تجهیزات شبکه، ارتباط میان دو شعبه از طریق یک لینک منطقی و مجازی برقرار شده است.
اجزای اصلی تانل GRE
برای درک عمیقتر نحوه عملکرد تانل GRE، باید با اجزای اصلی آن آشنا شویم. این اجزا در ظاهر ساده هستند، اما هرکدام نقش مهمی در طراحی، پیادهسازی و عملکرد صحیح تونل دارند.
۱. آدرس مبدأ و مقصد تونل
هر تانل GRE برای برقراری ارتباط به دو نقطه اصلی نیاز دارد:
- Tunnel Source
- Tunnel Destination
این دو آدرس مشخص میکنند که بستههای GRE از کجا ارسال و به کجا منتقل شوند. معمولاً این آدرسها، IPهای قابل دسترس روی شبکه زیرین هستند؛ برای مثال، آدرسهای عمومی دو روتر که از طریق اینترنت یا یک شبکه خصوصی به یکدیگر دسترسی دارند.
۲. اینترفیس تونل
در بیشتر تجهیزات شبکه، GRE بهصورت یک اینترفیس منطقی ایجاد میشود. این اینترفیس مانند یک لینک مجازی عمل میکند و میتواند ویژگیهای یک رابط شبکه معمولی را داشته باشد.
برای مثال، اینترفیس تونل میتواند:
- دارای آدرس IP داخلی باشد.
- در جدول مسیریابی قرار بگیرد.
- عضو پروتکلهای مسیریابی پویا مانند OSPF یا BGP شود.
- برای انتقال ترافیک مشخصی مورد استفاده قرار گیرد.
از دید روتر، اینترفیس GRE مانند یک مسیر مستقیم میان دو نقطه شبکه دیده میشود، در حالی که در واقع دادهها از یک شبکه واسط عبور میکنند.
۳. هدر GRE
هدر GRE بخشی از بسته است که اطلاعات مربوط به کپسولهسازی را نگه میدارد. این هدر به تجهیزات شبکه کمک میکند تا تشخیص دهند بسته موردنظر از طریق GRE منتقل شده است.
هدر GRE بهخودیخود رمزنگاری انجام نمیدهد و تنها وظیفه آن فراهم کردن مکانیزم تونلسازی و کپسولهسازی است.
۴. هدر IP بیرونی
از آنجا که GRE روی یک شبکه مبتنی بر IP منتقل میشود، بسته کپسولهشده به یک هدر IP بیرونی نیاز دارد. این هدر شامل اطلاعاتی مانند آدرس مبدأ و مقصد واقعی تونل است و باعث میشود بسته بتواند در شبکه زیرین مسیریابی شود.
مهمترین کاربردهای تانل GRE
شناخت کاربردهای GRE کمک میکند بدانیم این فناوری در چه شرایطی ارزش استفاده دارد. GRE بیشتر در سناریوهایی استفاده میشود که انعطاف در تونلسازی، انتقال ترافیک خاص و ایجاد مسیرهای منطقی اهمیت دارد.
اتصال بین دو شبکه یا دو شعبه
یکی از رایجترین کاربردهای GRE، ایجاد ارتباط منطقی میان دو سایت جغرافیایی مختلف است. برای مثال، یک سازمان میتواند بین دفتر مرکزی و شعب خود یک تونل GRE ایجاد کند تا شبکهها از طریق یک مسیر مجازی با یکدیگر ارتباط داشته باشند.
در این حالت، زیرساخت فیزیکی مانند اینترنت فقط نقش انتقالدهنده را دارد و ارتباط منطقی توسط تونل GRE ایجاد میشود.
انتقال پروتکلهای مسیریابی پویا
یکی از مهمترین دلایل استفاده از GRE، امکان عبور پروتکلهای مسیریابی پویا از روی یک شبکه دیگر است.
برای مثال، GRE میتواند برای انتقال پروتکلهایی مانند موارد زیر استفاده شود:
- OSPF
- EIGRP
- BGP در برخی سناریوها
- RIP در شبکههای قدیمیتر
این قابلیت باعث میشود روترها بتوانند از طریق یک تونل منطقی با یکدیگر همسایه شوند و اطلاعات مسیریابی را تبادل کنند.
تونلسازی چندپروتکلی
GRE تنها به یک نوع خاص از ترافیک محدود نیست. ساختار آن امکان کپسولهسازی انواع مختلفی از پروتکلهای شبکه را فراهم میکند.
به همین دلیل، در برخی طراحیهای خاص که نیاز به انتقال ترافیک متفاوت روی یک مسیر مشترک وجود دارد، GRE میتواند گزینه مناسبی باشد.
پیادهسازی توپولوژیهای منطقی
گاهی ساختار فیزیکی شبکه با نیازهای منطقی سازمان هماهنگ نیست. GRE این امکان را فراهم میکند که بدون تغییر در لینکهای فیزیکی، مسیرهای منطقی جدیدی ایجاد شوند.
برای مثال، میتوان میان دو روتر که از نظر جغرافیایی فاصله دارند، یک لینک مجازی ایجاد کرد و آن را مانند یک ارتباط مستقیم مدیریت کرد.
استفاده همراه با IPsec
GRE بهصورت ذاتی امنیت و رمزنگاری ارائه نمیدهد. به همین دلیل، در بسیاری از شبکههای سازمانی، GRE همراه با IPsec استفاده میشود.
در معماری GRE over IPsec، GRE وظیفه ایجاد تونل و انتقال ترافیک را برعهده دارد و IPsec امنیت، رمزنگاری و احراز هویت دادهها را فراهم میکند.
مزایای تانل GRE
هر فناوری شبکه زمانی ارزشمند است که بتواند یک نیاز واقعی را به شکل سادهتر یا بهتر حل کند. GRE نیز به دلیل ویژگیهای خاص خود، همچنان در بسیاری از شبکههای سازمانی استفاده میشود.
۱. انعطافپذیری بالا
یکی از مهمترین مزایای GRE، انعطافپذیری آن در طراحی شبکه است. مدیران شبکه میتوانند با استفاده از این فناوری، مسیرهای منطقی مختلفی ایجاد کنند و محدود به ساختار فیزیکی شبکه نباشند.
۲. پشتیبانی مناسب از مسیریابی پویا
GRE برای عبور پروتکلهای مسیریابی پویا بسیار کاربردی است. این ویژگی در ارتباط میان شعب، دیتاسنترها و شبکههای گسترده اهمیت زیادی دارد.
۳. سادگی در طراحی و پیادهسازی
در مقایسه با برخی روشهای پیچیدهتر تونلسازی، مفهوم GRE ساده است. کافی است دو نقطه انتهایی مشخص شوند، اینترفیس تونل ایجاد شود و مسیرهای موردنظر از طریق آن تعریف شوند.
۴. امکان انتقال ترافیک Multicast
یکی از قابلیتهای مهم GRE، پشتیبانی از ترافیک Multicast است. این ویژگی باعث شده است GRE در برخی سناریوهای مسیریابی مانند OSPF و EIGRP کاربرد زیادی داشته باشد.
۵. مناسب برای محیطهای آزمایشگاهی و عملیاتی
GRE هم در محیطهای آزمایشگاهی و آموزشی و هم در شبکههای واقعی سازمانی کاربرد دارد. بسیاری از مهندسان شبکه از آن برای آزمایش توپولوژیها، شبیهسازی لینکها و طراحی سناریوهای پیچیده استفاده میکنند.
محدودیتها و معایب تانل GRE
با وجود مزایای متعدد، GRE محدودیتهایی نیز دارد و استفاده از آن بدون شناخت این موارد میتواند باعث ایجاد مشکلات عملیاتی شود.
۱. نداشتن رمزنگاری ذاتی
مهمترین محدودیت GRE این است که بهصورت پیشفرض هیچ مکانیزم رمزنگاری ارائه نمیدهد. بنابراین اگر ترافیک حساس از طریق اینترنت منتقل شود، باید از راهکارهای امنیتی مکمل مانند IPsec استفاده شود.
۲. افزایش سربار شبکه
GRE باعث اضافه شدن هدرهای جدید به بستهها میشود. این موضوع اندازه بسته را افزایش داده و میتواند روی مقدار MTU، Fragmentation و کارایی شبکه تأثیر بگذارد.
در حالت معمول، استفاده از GRE حداقل حدود ۲۴ بایت سربار ایجاد میکند:
- ۴ بایت هدر GRE
- ۲۰ بایت هدر IPv4 بیرونی
البته در صورت استفاده از گزینههای اضافی GRE، این مقدار میتواند بیشتر شود.
۳. نیاز به تنظیم دقیق MTU و MSS
یکی از رایجترین مشکلات در تونلهای GRE، تنظیم نبودن MTU و MSS است. این مشکل ممکن است باعث شود برخی سرویسها بهدرستی کار کنند و برخی دیگر با اختلال مواجه شوند.
۴. افزایش مصرف منابع پردازشی
عملیات کپسولهسازی و خارجسازی از کپسوله نیازمند پردازش روی تجهیزات شبکه است. در روترهای ضعیف یا در شرایط ترافیکی سنگین، این موضوع میتواند باعث افزایش مصرف CPU شود.
۵. مناسب نبودن برای همه سناریوها
GRE یک راهکار عمومی و منعطف است، اما همیشه بهترین انتخاب نیست. اگر اولویت اصلی امنیت، مدیریت ساده یا کاهش سربار باشد، ممکن است فناوریهای دیگری مانند IPsec VPN یا SD-WAN گزینه مناسبتری باشند.
تفاوت تانل GRE با IPsec
یکی از پرتکرارترین پرسشها در حوزه شبکه این است که تفاوت میان GRE و IPsec چیست. این دو فناوری گاهی در کنار یکدیگر استفاده میشوند، اما هدف و عملکرد آنها کاملاً متفاوت است.
تفاوت اصلی GRE و IPsec در یک نگاه
بهصورت خلاصه:
- GRE برای ایجاد تونل، کپسولهسازی و انتقال ترافیک طراحی شده است.
- IPsec برای تأمین امنیت، رمزنگاری و احراز هویت دادهها استفاده میشود.
به همین دلیل، این دو فناوری معمولاً رقیب مستقیم یکدیگر نیستند؛ بلکه در بسیاری از سناریوها مکمل هم هستند.
مقایسه کاربردی GRE و IPsec
از نظر هدف
GRE با هدف ایجاد یک مسیر منطقی بین دو نقطه شبکه طراحی شده است. این فناوری به شما اجازه میدهد ترافیک را داخل یک تونل مجازی منتقل کنید.
در مقابل، IPsec با هدف محافظت از دادهها در برابر مشاهده یا دستکاری غیرمجاز ایجاد شده است و وظیفه اصلی آن تأمین امنیت ارتباط است.
از نظر امنیت
GRE بهصورت ذاتی هیچگونه رمزنگاری ارائه نمیدهد. اگر بستههای GRE روی اینترنت منتقل شوند، محتوای آنها همچنان قابل مشاهده است.
IPsec مکانیزمهایی مانند:
- رمزنگاری دادهها
- احراز هویت طرفین ارتباط
- بررسی صحت بستهها
را فراهم میکند.
از نظر مسیریابی
یکی از نقاط قوت GRE، امکان عبور پروتکلهای مسیریابی پویا از داخل تونل است. به همین دلیل، در بسیاری از طراحیهای شبکه که نیاز به اجرای OSPF، EIGRP یا BGP وجود دارد، GRE انتخاب مناسبی است.
از نظر ترکیبپذیری
در بسیاری از شبکههای سازمانی، از معماری GRE over IPsec استفاده میشود.
در این روش:
- GRE وظیفه ایجاد تونل و انتقال ترافیک را برعهده دارد.
- IPsec وظیفه رمزنگاری و تأمین امنیت را انجام میدهد.
این ترکیب، انعطاف GRE را همراه با امنیت IPsec در اختیار شبکه قرار میدهد.
چه زمانی GRE انتخاب بهتری است؟
GRE زمانی گزینه مناسبی است که:
- به عبور پروتکلهای مسیریابی پویا نیاز دارید.
- میخواهید چند نوع ترافیک مختلف را از یک تونل عبور دهید.
- به ایجاد یک لینک منطقی میان دو نقطه شبکه نیاز دارید.
- انعطافپذیری در طراحی توپولوژی برای شما اهمیت دارد.
چه زمانی IPsec بهتنهایی بهتر است؟
اگر تنها هدف شما ایجاد یک ارتباط امن بین دو نقطه است و نیازی به قابلیتهای اضافی GRE ندارید، IPsec بهتنهایی میتواند گزینه مناسبتری باشد.
برای مثال، در یک VPN ساده سایتبهسایت که فقط انتقال امن ترافیک IP موردنظر است، استفاده از IPsec معمولاً کافی خواهد بود.
مراحل راهاندازی تانل GRE
راهاندازی GRE بسته به نوع تجهیزات شبکه (مانند روتر، فایروال یا سیستمعامل شبکه) متفاوت است، اما منطق کلی پیادهسازی در اکثر تجهیزات مشابه است.
مرحله ۱: تعیین دو سر تونل
ابتدا باید مشخص شود که دو نقطه انتهایی تونل کدام هستند.
برای ایجاد GRE به موارد زیر نیاز دارید:
- آدرس IP مبدأ تونل (Tunnel Source)
- آدرس IP مقصد تونل (Tunnel Destination)
این آدرسها باید از طریق شبکه زیرین به یکدیگر دسترسی داشته باشند.
برای مثال، اگر دو روتر در دو شعبه مختلف دارید، معمولاً آدرسهای عمومی یا آدرسهای قابل مسیریابی آنها بهعنوان دو سر تونل استفاده میشوند.
مرحله ۲: ایجاد اینترفیس تونل
در هر دو سمت، یک اینترفیس منطقی برای GRE ایجاد میشود.
این اینترفیس مانند یک رابط شبکه معمولی عمل میکند و میتواند:
- آدرس IP داشته باشد.
- در جدول مسیریابی قرار بگیرد.
- عضو پروتکلهای مسیریابی شود.
مرحله ۳: تنظیم Source و Destination
در این مرحله مشخص میکنید:
- بستههای GRE از کدام آدرس ارسال شوند.
- مقصد تونل کدام آدرس باشد.
تنظیم اشتباه این بخش یکی از دلایل رایج بالا نیامدن تونل GRE است.
مرحله ۴: اختصاص IP به اینترفیس تونل
معمولاً برای هر دو سمت تونل یک شبکه کوچک اختصاص داده میشود.
برای مثال:
- شبکه /۳۰
- یا در برخی طراحیها /۳۱
این آدرسها برای ارتباط منطقی بین دو انتهای تونل استفاده میشوند.
مرحله ۵: تعریف مسیر یا پروتکل مسیریابی
پس از ایجاد تونل، باید مشخص شود چه ترافیکی از آن عبور کند.
این کار میتواند به دو روش انجام شود:
مسیر ایستا (Static Route)
در شبکههای ساده، میتوان مسیرهای موردنظر را بهصورت دستی تعریف کرد.
پروتکل مسیریابی پویا
در شبکههای بزرگتر، میتوان از پروتکلهایی مانند:
- OSPF
- BGP
- EIGRP
برای تبادل خودکار مسیرها استفاده کرد.
مرحله ۶: بررسی MTU و MSS
این مرحله یکی از مهمترین بخشهای راهاندازی GRE است.
به دلیل اضافه شدن هدر GRE و IP بیرونی، اندازه بستهها افزایش پیدا میکند. اگر MTU بهدرستی تنظیم نشود، ممکن است مشکلاتی مانند موارد زیر ایجاد شود:
- باز نشدن برخی وبسایتها
- اختلال در انتقال فایل
- قطع شدن بعضی ارتباطات TCP
- Fragmentation بیش از حد
به همین دلیل، تنظیم MTU و در صورت نیاز TCP MSS Adjustment باید بررسی شود.
مرحله ۷: افزودن IPsec در صورت نیاز
اگر تونل GRE از طریق اینترنت یا شبکه غیرقابل اعتماد عبور میکند، بهتر است امنیت آن افزایش پیدا کند.
در این شرایط میتوان IPsec را روی GRE پیادهسازی کرد تا علاوه بر تونلسازی، رمزنگاری و محافظت از دادهها نیز فراهم شود.
یک نمونه سناریوی واقعی برای تانل GRE
فرض کنید یک شرکت دارای دفتر مرکزی در تهران و یک شعبه در شیراز است. در دفتر مرکزی، سرورهای مالی و سیستم ERP قرار دارند و شعبه شیراز باید دسترسی پایدار و کنترلشدهای به این سرویسها داشته باشد.
نیازهای سازمان عبارتاند از:
- ایجاد ارتباط لایه ۳ میان دو سایت
- تبادل مسیرهای شبکه بهصورت پویا
- امکان تغییر ساختار شبکه بدون بازطراحی کامل ارتباط
در این شرایط، میتوان یک تونل GRE میان دو روتر ایجاد کرد.
پس از ایجاد تونل:
- OSPF یا BGP میتواند روی تونل فعال شود.
- شبکههای داخلی دو شعبه بهصورت پویا منتشر میشوند.
- تغییرات توپولوژی راحتتر مدیریت میشود.
اگر امنیت ارتباط نیز اهمیت داشته باشد، همین تونل GRE میتواند روی IPsec قرار بگیرد تا اطلاعات در مسیر رمزنگاری شوند.
نکات مهم در طراحی تانل GRE
راهاندازی یک تونل GRE تنها به ایجاد یک اینترفیس محدود نمیشود. طراحی صحیح از ابتدا، تأثیر زیادی بر پایداری و عملکرد شبکه خواهد داشت.
ظرفیت لینک را در نظر بگیرید
به دلیل وجود سربار کپسولهسازی، ظرفیت واقعی قابل استفاده در تونل GRE کمی کمتر از ظرفیت اسمی لینک خواهد بود.
بنابراین در طراحی باید موارد زیر بررسی شوند:
- حجم ترافیک
- تعداد کاربران
- نوع سرویسها
- ظرفیت پردازشی تجهیزات
MTU را جدی بگیرید
بخش زیادی از مشکلات عملیاتی GRE به تنظیمات اشتباه MTU مربوط میشود.
قبل از بهرهبرداری، بهتر است اندازه بسته قابل عبور بررسی و در صورت نیاز تنظیمات مربوط به MTU و MSS انجام شود.
مانیتورینگ تونل ضروری است
برای اطمینان از عملکرد صحیح تونل GRE، بهتر است موارد زیر بهصورت مستمر بررسی شوند:
- وضعیت Up یا Down بودن تونل
- میزان تأخیر (Latency)
- میزان Packet Loss
- حجم ترافیک عبوری
- خطاهای مربوط به Fragmentation
مسیر برگشت را بررسی کنید
در برخی موارد، تونل GRE از یک سمت فعال است اما ارتباط کامل برقرار نمیشود. یکی از دلایل رایج این مشکل، وجود مسیر نامتقارن (Asymmetric Routing) یا تعریف اشتباه Route در مقصد است.
بنابراین علاوه بر بررسی وضعیت تونل، مسیر رفت و برگشت بستهها نیز باید کنترل شود.
عیبیابی تانل GRE
زمانی که یک تانل GRE بهدرستی کار نمیکند، باید عیبیابی را بهصورت مرحلهبهمرحله انجام داد. بررسی منظم و اصولی، کمک میکند علت مشکل سریعتر شناسایی شود و از آزمون و خطای غیرضروری جلوگیری شود.
۱. بررسی دسترسی IP بین دو سر تونل
اولین مرحله در عیبیابی GRE، بررسی ارتباط شبکه زیرین است.
پیش از بررسی خود تونل، باید مطمئن شوید آدرسهای IP مربوط به دو سر تونل از طریق شبکه اصلی به یکدیگر دسترسی دارند.
برای این کار میتوان از ابزارهایی مانند:
- Ping
- Traceroute
استفاده کرد.
اگر دو نقطه زیرساختی نتوانند با یکدیگر ارتباط برقرار کنند، تونل GRE نیز قادر به ایجاد ارتباط نخواهد بود.
۲. بررسی وضعیت اینترفیس تونل
پس از اطمینان از ارتباط شبکه زیرین، باید وضعیت اینترفیس GRE بررسی شود.
مواردی که باید کنترل شوند:
- فعال بودن اینترفیس تونل
- درست بودن Tunnel Source
- درست بودن Tunnel Destination
- وجود مسیر مناسب برای رسیدن به مقصد تونل
در بسیاری از موارد، اشتباه در تنظیم Source یا Destination باعث میشود تونل بالا نیاید.
۳. بررسی جدول مسیریابی
اگر تونل GRE فعال است اما ترافیک عبور نمیکند، یکی از اولین مواردی که باید بررسی شود جدول مسیریابی است.
ممکن است:
- مسیر شبکه مقصد از طریق تونل تعریف نشده باشد.
- Route برگشت وجود نداشته باشد.
- مسیر اشتباهی برای ارسال بستهها انتخاب شده باشد.
ارتباط موفق نیازمند وجود مسیر رفت و برگشت صحیح است.
۴. بررسی MTU و Fragmentation
یکی از رایجترین مشکلات GRE، مربوط به افزایش اندازه بستهها به دلیل اضافه شدن هدرهای جدید است.
نشانههای مشکل MTU معمولاً شامل موارد زیر است:
- Ping ساده موفق است اما برخی سرویسها کار نمیکنند.
- انتقال فایل با مشکل مواجه میشود.
- برخی برنامههای تحت شبکه قطع و وصل میشوند.
در چنین شرایطی باید:
- مقدار MTU بررسی شود.
- Fragmentation کنترل شود.
- در صورت نیاز TCP MSS تنظیم شود.
۵. بررسی ACL و فایروال
در مسیر بین دو سر تونل ممکن است تجهیزات امنیتی مانند:
- فایروال
- ACL روتر
- سیستمهای کنترل ترافیک
باعث مسدود شدن ارتباط شوند.
برای عملکرد صحیح GRE باید پروتکل GRE در مسیر مجاز باشد. همچنین اگر از GRE over IPsec استفاده میشود، تنظیمات مربوط به IPsec نیز باید بررسی شود.
۶. استفاده از ابزارهای مانیتورینگ و تحلیل بسته
برای عیبیابی دقیقتر، ابزارهای تحلیل شبکه بسیار مفید هستند.
برخی ابزارهای رایج عبارتاند از:
- Packet Capture
- Wireshark
- Logهای روتر یا فایروال
- ابزارهای مانیتورینگ شبکه
تحلیل بستهها کمک میکند مشخص شود مشکل در کدام مرحله رخ میدهد؛ مانند:
- ارسال بسته
- کپسولهسازی
- عبور از شبکه
- خارجسازی از کپسوله
بهترین موارد استفاده از تانل GRE
GRE در همه سناریوها بهترین انتخاب نیست، اما در شرایط مناسب میتواند یک راهکار ساده، منعطف و کاربردی باشد.
مواردی که GRE انتخاب مناسبی است
GRE معمولاً در سناریوهای زیر ارزش استفاده دارد:
اتصال بین شعب سازمان
زمانی که یک سازمان چندین شعبه دارد و نیازمند ارتباط منطقی میان شبکهها است، GRE میتواند یک مسیر مجازی میان سایتها ایجاد کند.
ارتباط میان دیتاسنتر و دفتر مرکزی
در طراحیهای بین دیتاسنتری یا اتصال دفتر مرکزی به زیرساخت ابری، GRE میتواند برای ایجاد مسیرهای منطقی و اجرای مسیریابی پویا استفاده شود.
محیطهای آزمایشگاهی و آموزشی
GRE ابزار مناسبی برای شبیهسازی لینکهای شبکه، آزمایش پروتکلهای مسیریابی و طراحی توپولوژیهای پیچیده است.
انتقال ترافیک خاص از یک مسیر مشخص
در برخی طراحیها، نیاز است بخشی از ترافیک از مسیر مشخصی عبور کند. GRE میتواند این امکان را فراهم کند.
طراحیهای منعطف شبکه
زمانی که ساختار فیزیکی شبکه محدودیت ایجاد میکند، GRE امکان ایجاد ارتباطات منطقی جدید را بدون تغییر زیرساخت فیزیکی فراهم میکند.
مواردی که شاید بهتر باشد از GRE استفاده نکنیم
با وجود کاربردهای زیاد، GRE همیشه بهترین گزینه نیست.
در شرایط زیر ممکن است راهکارهای دیگری مناسبتر باشند:
زمانی که امنیت اولویت اصلی است
اگر هدف اصلی فقط ایجاد یک ارتباط امن است، IPsec VPN ممکن است انتخاب مناسبتری باشد؛ زیرا GRE بهتنهایی رمزنگاری ارائه نمیدهد.
زمانی که سربار شبکه باید حداقل باشد
در لینکهایی با ظرفیت محدود، اضافه شدن هدرهای GRE و IP میتواند روی کارایی تأثیر بگذارد.
زمانی که تجهیزات منابع محدودی دارند
در تجهیزات ضعیف یا شبکههایی با حجم ترافیک بالا، پردازش کپسولهسازی GRE ممکن است باعث افزایش مصرف منابع شود.
زمانی که راهکارهای جدیدتر در دسترس هستند
در برخی سازمانها، فناوریهایی مانند SD-WAN میتوانند مدیریت سادهتر، امنیت بیشتر و قابلیتهای پیشرفتهتری ارائه دهند.
پرسشهای پرتکرار درباره تانل GRE
آیا تانل GRE امن است؟
خیر. GRE بهصورت ذاتی رمزنگاری ندارد و فقط وظیفه تونلسازی و انتقال بستهها را انجام میدهد.
اگر قرار است اطلاعات حساس از طریق اینترنت منتقل شود، بهتر است GRE همراه با IPsec استفاده شود.
آیا تانل GRE باعث کاهش سرعت شبکه میشود؟
ممکن است باعث کاهش جزئی کارایی شود، زیرا:
- هدرهای اضافی به بستهها اضافه میشود.
- پردازش بیشتری روی تجهیزات شبکه انجام میشود.
- ممکن است نیاز به تنظیم MTU و MSS وجود داشته باشد.
میزان تأثیر آن به ظرفیت لینک و توان پردازشی تجهیزات بستگی دارد.
آیا میتوان از GRE برای مسیریابی پویا استفاده کرد؟
بله. یکی از مهمترین مزایای GRE امکان عبور پروتکلهای مسیریابی پویا مانند OSPF، EIGRP و BGP در برخی سناریوها است.
آیا GRE جایگزین IPsec است؟
خیر. این دو فناوری اهداف متفاوتی دارند.
- GRE برای ایجاد تونل و انتقال ترافیک استفاده میشود.
- IPsec برای امنیت و رمزنگاری دادهها کاربرد دارد.
در بسیاری از شبکههای سازمانی، این دو فناوری در کنار یکدیگر استفاده میشوند.
آیا GRE برای ارتباط بین دو شعبه مناسب است؟
بله، بهخصوص زمانی که نیاز به مسیریابی پویا، انعطاف در طراحی شبکه یا انتقال انواع مختلف ترافیک وجود داشته باشد.
البته در ارتباطات روی اینترنت، بهتر است برای تأمین امنیت، GRE با IPsec ترکیب شود.
جمعبندی: چه زمانی تانل GRE انتخاب مناسبی است؟
تانل GRE یکی از فناوریهای قدیمی اما همچنان کاربردی در دنیای شبکه است. این فناوری امکان ایجاد ارتباط منطقی میان دو یا چند نقطه را فراهم میکند و در سناریوهایی مانند اتصال شعب، ارتباط دیتاسنترها، اجرای پروتکلهای مسیریابی پویا و طراحی توپولوژیهای انعطافپذیر کاربرد دارد.
مهمترین مزیت GRE، سادگی و انعطاف آن است. مدیران شبکه میتوانند بدون تغییر در زیرساخت فیزیکی، مسیرهای منطقی جدیدی ایجاد کنند و ترافیک موردنظر را از طریق آنها منتقل کنند.
با این حال، استفاده از GRE باید آگاهانه باشد. این فناوری بهتنهایی امنیت ایجاد نمیکند و در صورت عبور ترافیک از بسترهای عمومی مانند اینترنت، معمولاً باید همراه با IPsec استفاده شود.
همچنین مواردی مانند:
- سربار شبکه
- تنظیم MTU و MSS
- Fragmentation
- ظرفیت پردازشی تجهیزات
- کیفیت لینک زیرین
باید در طراحی و نگهداری تونل در نظر گرفته شوند.
بهطور خلاصه، GRE زمانی انتخاب مناسبی است که:
- به یک تونل منطقی منعطف نیاز دارید.
- میخواهید پروتکلهای مسیریابی را از یک بستر IP عبور دهید.
- به ایجاد توپولوژیهای مجازی نیاز دارید.
- محدودیتهای آن، بهخصوص در حوزه امنیت و سربار شبکه، را در نظر گرفتهاید.
اگر این شرایط وجود داشته باشد، GRE میتواند یک راهکار ساده، حرفهای و قابل اعتماد برای بسیاری از نیازهای شبکه و زیرساخت باشد.
دعوت به اقدام
اگر تجربهای در راهاندازی تانل GRE دارید، خوشحال میشویم تجربه خود را درباره سناریوی استفاده، چالشهای پیادهسازی و مشکلاتی که با آن مواجه شدهاید با دیگران به اشتراک بگذارید.
همچنین اگر این مقاله برای شما مفید بود، آن را با همکاران حوزه شبکه و زیرساخت به اشتراک بگذارید و برای مطالعه مطالب تخصصی بیشتر درباره تونلسازی، مسیریابی و امنیت شبکه، سایر مقالات مرتبط را دنبال کنید.