انواع DNS Zone ها
انواع dns zone ها چیست؟ بررسی کامل ساختار، کاربرد و مدیریت DNS Zone
هر کاربری که وارد یک وبسایت میشود، بدون آنکه متوجه فرآیندهای پشتصحنه باشد، از مجموعهای پیچیده از ارتباطات شبکهای استفاده میکند. یکی از مهمترین بخشهای این ارتباط، سیستم نام دامنه یا DNS است؛ سیستمی که وظیفه دارد نامهای قابل فهم مانند example.com را به آدرسهای IP تبدیل کند تا مرورگر بتواند سرور موردنظر را پیدا کند.در قلب این سیستم، مفهومی بسیار مهم به نام Zone قرار دارد. شناخت انواع dns zone ها برای مدیران سایت، متخصصان شبکه، توسعهدهندگان وب و حتی صاحبان کسبوکارهای آنلاین اهمیت زیادی دارد؛ زیرا تنظیمات اشتباه DNS میتواند باعث از دسترس خارج شدن سایت، اختلال در ایمیلها یا مشکلات امنیتی شود.
به زبان ساده، DNS Zone بخشی از فضای نام DNS است که مدیریت اطلاعات مربوط به یک دامنه یا زیرمجموعهای از آن را بر عهده دارد. هر Zone شامل مجموعهای از رکوردهای DNS است که مشخص میکنند درخواستهای مختلف مانند نمایش سایت، ارسال ایمیل یا اتصال سرویسهای دیگر باید چگونه پردازش شوند.
در این مقاله قصد داریم انواع dns zone ها را بهصورت عمیق بررسی کنیم، تفاوت میان آنها را توضیح دهیم، کاربرد هر نوع را بیان کنیم و نشان دهیم که چگونه انتخاب صحیح DNS Zone میتواند روی عملکرد، امنیت و پایداری زیرساخت آنلاین شما تأثیر بگذارد.
DNS Zone چیست و چه نقشی در سیستم نام دامنه دارد؟
قبل از بررسی انواع dns zone ها باید ابتدا مفهوم DNS Zone را بهصورت دقیق درک کنیم. DNS Zone در واقع یک محدوده مدیریتی در ساختار DNS است که مسئول نگهداری اطلاعات مربوط به یک بخش مشخص از فضای نام دامنههاست.
سیستم DNS مانند یک دفترچه تلفن عظیم اینترنت عمل میکند. زمانی که کاربر آدرس یک سایت را وارد میکند، DNS بررسی میکند که این نام دامنه به کدام سرور مرتبط است. اطلاعات موردنیاز برای این فرآیند در Zone ذخیره میشوند.
هر DNS Zone شامل رکوردهایی است که اطلاعات مختلفی را ارائه میکنند، از جمله:
- آدرس IP سرور میزبان سایت (A Record)
- اطلاعات مربوط به سرورهای ایمیل (MX Record)
- نام سرورهای دامنه (NS Record)
- اطلاعات امنیتی و تأیید هویت (TXT Record)
- نامهای جایگزین دامنه (CNAME Record)
به همین دلیل، شناخت انواع dns zone ها تنها یک موضوع تخصصی برای مدیران شبکه نیست؛ بلکه برای هر فردی که با مدیریت دامنه، هاستینگ یا سرویسهای آنلاین سروکار دارد، اهمیت دارد.
ساختار DNS Zone چگونه کار میکند؟
DNS Zone بخشی از ساختار سلسلهمراتبی DNS است. این ساختار از چندین سطح تشکیل شده که از ریشه اینترنت شروع شده و تا دامنههای اختصاصی ادامه پیدا میکند.
برای درک بهتر این ساختار، تصور کنید یک سازمان بزرگ دارای بخشهای مختلف است. بخش اصلی سازمان مانند Root DNS عمل میکند و هر واحد داخلی میتواند Zone مخصوص به خود را داشته باشد.
ساختار کلی DNS شامل موارد زیر است:
-
Root Zone
بالاترین سطح در سیستم DNS است و مدیریت آن مربوط به ساختار اصلی اینترنت میشود.
-
Top-Level Domain Zone
شامل دامنههایی مانند:
- .com
- .org
- .net
- .ir
-
Authoritative DNS Zone
بخشی که اطلاعات اصلی یک دامنه در آن نگهداری میشود.
-
Subdomain Zone
بخشی جداگانه برای مدیریت زیر دامنهها مانند:
- blog.example.com
- shop.example.com
درک این ساختار کمک میکند تفاوت میان انواع dns zone ها را بهتر متوجه شویم.
انواع dns zone ها کداماند؟ معرفی کامل انواع DNS Zone
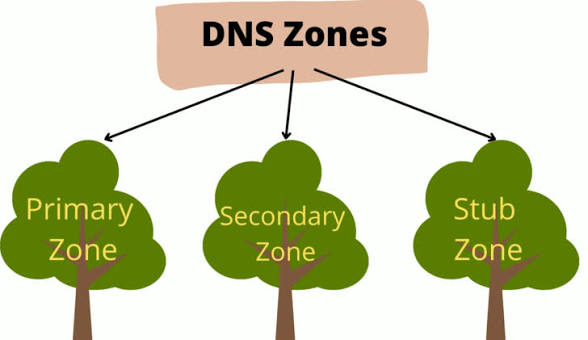
در مدیریت DNS، Zoneها بر اساس نحوه ذخیرهسازی اطلاعات، روش پاسخدهی و نوع مدیریت به چند دسته اصلی تقسیم میشوند. هرکدام از این Zoneها کاربرد مشخصی دارند و انتخاب صحیح آنها نقش مهمی در عملکرد شبکه دارد.
مهمترین انواع dns zone ها عبارتاند از:
- Primary DNS Zone
- Secondary DNS Zone
- Stub DNS Zone
- Forward Lookup Zone
- Reverse Lookup Zone
- Active Directory Integrated Zone
در ادامه هرکدام را با جزئیات بررسی میکنیم.
Primary DNS Zone چیست و چه کاربردی دارد؟
Primary DNS Zone یکی از مهمترین و اصلیترین مدلها در میان انواع dns zone ها است. این Zone محل اصلی ذخیره و مدیریت اطلاعات DNS یک دامنه محسوب میشود و امکان ایجاد، حذف یا تغییر رکوردها را در اختیار مدیر سیستم قرار میدهد.
در یک Primary Zone، فایل Zone یا پایگاه داده DNS شامل تمام اطلاعات اصلی دامنه است. زمانی که تغییری در تنظیمات DNS ایجاد میشود، این تغییر مستقیماً در Primary Zone ثبت خواهد شد.
برای مثال، اگر بخواهید آدرس IP سایت خود را تغییر دهید، رکورد A مربوط به دامنه در Primary DNS Zone ویرایش میشود.
ویژگیهای اصلی Primary Zone
مهمترین ویژگیهای این نوع Zone عبارتاند از:
- منبع اصلی اطلاعات DNS محسوب میشود.
- امکان ویرایش مستقیم رکوردها را دارد.
- معمولاً روی سرور DNS اصلی سازمان قرار میگیرد.
- اطلاعات آن میتواند برای سرورهای دیگر ارسال شود.
- مدیریت کامل دامنه را فراهم میکند.
مزایای Primary Zone
استفاده از Primary Zone مزایای مختلفی دارد:
- کنترل کامل روی رکوردهای DNS
- مدیریت سادهتر تنظیمات دامنه
- امکان اعمال تغییرات سریع
- مناسب برای شبکههای کوچک و متوسط
بااینحال، استفاده تنها از یک Primary DNS Server میتواند یک نقطه ضعف ایجاد کند؛ زیرا در صورت خرابی سرور اصلی، پاسخدهی DNS ممکن است با مشکل مواجه شود. به همین دلیل معمولاً از Secondary Zone در کنار آن استفاده میشود.
Secondary dns Zone چیست؟
یکی دیگر از مهمترین انواع zone ها، Secondary Zone است که برای افزایش پایداری و دسترسپذیری DNS استفاده میشود. این نوع Zone یک نسخه فقطخواندنی از اطلاعات Primary Zone را نگهداری میکند.
Secondary Zone بهصورت مستقیم توسط مدیر ویرایش نمیشود، بلکه اطلاعات خود را از Primary DNS Zone دریافت میکند. این فرآیند با مکانیزمی به نام Zone Transfer انجام میشود.
نحوه عملکرد Secondary dns Zone
زمانی که رکوردهای DNS در Primary Zone تغییر میکنند، این تغییرات به سرور Secondary منتقل میشوند. در نتیجه، چندین سرور DNS میتوانند اطلاعات یکسانی داشته باشند.
مراحل کلی:
- تغییر رکورد در Primary Zone
- ایجاد درخواست انتقال Zone
- ارسال اطلاعات جدید به Secondary Server
- بهروزرسانی اطلاعات DNS
مزایای Secondary dns Zone
استفاده از Secondary Zone باعث میشود:
- احتمال قطعی کاهش پیدا کند.
- بار پردازشی بین چند سرور تقسیم شود.
- پاسخدهی کاربران سریعتر شود.
- امنیت و پایداری زیرساخت افزایش یابد.
بسیاری از شرکتهای بزرگ برای جلوگیری از مشکلات ناشی از خرابی DNS اصلی، از چندین Secondary Server استفاده میکنند.
Stub Zone چیست و چه زمانی استفاده میشود؟
در ادامه بررسی انواع zone ها به Stub Zone میرسیم؛ نوعی از Zone که برای افزایش سرعت و دقت فرآیندهای DNS Resolution طراحی شده است. برخلاف Primary و Secondary Zone، هدف اصلی Stub Zone نگهداری کامل اطلاعات یک دامنه نیست، بلکه فقط اطلاعات ضروری برای پیدا کردن سرورهای DNS معتبر یک Zone را ذخیره میکند.
Stub Zone در محیطهایی کاربرد دارد که یک سازمان دارای چندین DNS Server یا چندین فضای نام دامنه است و نیاز دارد ارتباط میان این بخشها سریعتر و دقیقتر انجام شود.
به بیان ساده، Stub Zone مانند یک راهنمای کوچک عمل میکند که به DNS Server میگوید برای دریافت پاسخ صحیح، باید به کدام سرور DNS مراجعه کند.
اطلاعات ذخیرهشده در Stub DNS Zone
یکی از تفاوتهای مهم Stub Zone با سایر انواع zone ها این است که اطلاعات کامل دامنه را ذخیره نمیکند. این Zone معمولاً شامل سه نوع رکورد اصلی است:
۱. NS Record
رکورد NS مشخص میکند کدام سرورها مسئول پاسخگویی برای یک دامنه خاص هستند.
۲. A Record یا Glue Record
این رکورد آدرس IP مربوط به Name Serverها را مشخص میکند.
۳. SOA Record
رکورد Start of Authority اطلاعات مدیریتی مربوط به Zone را نگهداری میکند.
مزایای استفاده از Stub Zone
استفاده از Stub Zone در شبکههای بزرگ مزایای متعددی دارد:
- کاهش درخواستهای غیرضروری DNS
- افزایش سرعت پیدا کردن DNS Server معتبر
- سادهتر شدن مدیریت چندین دامنه داخلی
- کاهش خطا در فرآیند Name Resolution
تفاوت Stub Zone با Secondary Zone
یکی از سوالات رایج هنگام بررسی انواع zone ها این است که Stub Zone چه تفاوتی با Secondary Zone دارد.
تفاوت اصلی این دو در میزان اطلاعات ذخیرهشده است:
| ویژگی | Stub Zone | Secondary Zone |
|---|---|---|
| ذخیره اطلاعات کامل دامنه | خیر | بله |
| قابلیت ویرایش | خیر | خیر |
| هدف اصلی | پیدا کردن DNS Server معتبر | پشتیبان کامل Zone |
| حجم اطلاعات | کم | زیاد |
بنابراین اگر هدف شما داشتن یک کپی کامل از اطلاعات DNS باشد، Secondary Zone انتخاب مناسبتری است؛ اما اگر فقط نیاز دارید مسیر رسیدن به DNS Server اصلی را مشخص کنید، Stub Zone گزینه بهتری خواهد بود.
Forward Lookup Zone چیست؟
یکی از پرکاربردترین انواع dns zone ها، Forward Lookup Zone است. این نوع Zone مسئول تبدیل نام دامنه به آدرس IP است؛ یعنی همان فرآیندی که معمولاً کاربران هنگام باز کردن یک سایت تجربه میکنند.
زمانی که شما آدرس یک وبسایت مانند:
www.example.comرا وارد مرورگر میکنید، سیستم ابتدا این نام را به یک آدرس IP تبدیل میکند. این فرآیند توسط Forward Lookup Zone انجام میشود.
عملکرد Forward Lookup Zone چگونه است؟
روند کار این Zone معمولاً شامل مراحل زیر است:
- کاربر نام دامنه را وارد میکند.
- درخواست DNS به Resolver ارسال میشود.
- DNS Server رکورد مربوط به دامنه را در Forward Lookup Zone بررسی میکند.
- آدرس IP مرتبط پیدا میشود.
- نتیجه به کاربر بازگردانده میشود.
برای مثال:
example.com → ۱۹۲.۱۶۸.۱.۱۰در این مثال، DNS وظیفه دارد نام دامنه را به IP تبدیل کند.
چگونه بهترین نوع dns Zone را برای نیاز خود انتخاب کنیم؟
انتخاب صحیح از میان انواع zone ها یکی از تصمیمهای مهم در طراحی و مدیریت زیرساخت شبکه است. بسیاری از مشکلاتی که در این حوزه مشاهده میشود، نه به دلیل پیچیدگی فناوری، بلکه به دلیل انتخاب نادرست نوع Zone یا پیکربندی اشتباه آن اتفاق میافتد.
برای مثال، یک وبسایت کوچک فروشگاهی معمولاً به ساختار سادهتری از DNS نیاز دارد، در حالی که یک سازمان بزرگ با چندین شعبه، هزاران کاربر و سرویسهای داخلی، به معماری پیشرفتهتر DNS مانند Active Directory Integrated Zone و چندین Secondary Server نیاز خواهد داشت.
برای انتخاب مناسبترین Zone باید چند عامل مهم را بررسی کنید:
- اندازه شبکه و تعداد کاربران
- میزان اهمیت دسترسپذیری سرویسها
- نیازهای امنیتی
- تعداد دامنهها و زیر دامنهها
- نوع سرویسهایی که روی دامنه فعال هستند
- نیاز به مدیریت متمرکز یا توزیعشده
انتخاب DNS Zone مناسب برای وبسایتهای معمولی
اگر شما مالک یک وبسایت شخصی، وبلاگ، فروشگاه اینترنتی کوچک یا یک سایت شرکتی هستید، معمولاً نیازی به پیچیدهترین ساختار ندارید.
در این شرایط، معمولاً از ترکیبی مانند موارد زیر استفاده میشود:
- Primary Zone برای مدیریت رکوردها
- Secondary Zone برای افزایش پایداری
- Forward Lookup Zone برای اتصال دامنه به سرور
مواردی که معمولاً مدیریت میکنید شامل:
- رکورد A برای اتصال دامنه به هاست
- رکورد CNAME برای زیر دامنهها
- رکورد MX برای ایمیل
- رکورد TXT برای تنظیمات امنیتی
انتخاب Zone برای سازمانهای بزرگ
در شبکههای سازمانی، مدیریت DNS اهمیت بسیار بیشتری پیدا میکند.چرا که قطع شدن DNS میتواند باعث توقف سرویسهای داخلی، اختلال در ورود کاربران و مشکلات ارتباطی شود.
در این شرایط، معمولاً از ترکیبی از zone ها استفاده میشود:
- Active Directory Integrated Zone برای شبکه داخلی
- Secondary Zone برای افزونگی
- Stub Zone برای ارتباط بین دامنههای مختلف
همچنین سازمانها معمولاً از چندین DNS Server در نقاط مختلف شبکه استفاده میکنند تا احتمال خرابی کاهش پیدا کند.
نکات امنیتی مهم هنگام مدیریت
امنیت DNS یکی از بخشهای حیاتی امنیت زیرساخت اینترنت است. حتی اگر سرورها، برنامهها و فایروالها بهدرستی تنظیم شده باشند، یک پیکربندی اشتباه در DNS میتواند باعث مشکلات جدی شود.
شناخت صحیح انواع zone ها به مدیران کمک میکند تا ساختار DNS را به شکلی امنتر طراحی کنند.
استفاده از DNSSEC برای افزایش امنیت
DNSSEC یا Domain Name System Security Extensions یکی از فناوریهایی است که برای جلوگیری از جعل پاسخهای DNS استفاده میشود.
بدون DNSSEC، مهاجم ممکن است بتواند پاسخ جعلی به درخواستهای DNS ارسال کند و کاربر را به یک سرور مخرب هدایت کند.
مزایای DNSSEC:
- جلوگیری از DNS Spoofing
- افزایش اعتماد کاربران
- تأیید صحت پاسخها
محدود کردن Zone Transfer
Zone Transfer فرآیندی ضروری برای هماهنگسازی Primary و Secondary Zone است؛ اما اگر بهدرستی مدیریت نشود، میتواند اطلاعات DNS را در اختیار افراد غیرمجاز قرار دهد.
برای افزایش امنیت:
- انتقال Zone را فقط برای سرورهای معتبر فعال کنید.
- از Allow Zone Transfer عمومی جلوگیری کنید.
- آدرس IP سرورهای مجاز را مشخص کنید.
حذف رکوردهای غیرضروری
وجود رکوردهای قدیمی یا بلااستفاده میتواند:
- سطح حمله را افزایش دهد.
- باعث سردرگمی مدیریت DNS شود.
- اطلاعات اضافی درباره زیرساخت ارائه کند.
بنابراین بهتر است بهصورت دورهای رکوردهای DNS بررسی و پاکسازی شوند.
خطاهای رایج در مدیریت
بسیاری از مشکلات مربوط به سایتها و سرویسهای آنلاین، مستقیماً به تنظیمات DNS مرتبط هستند. حتی یک اشتباه کوچک در رکوردها میتواند باعث شود کاربران نتوانند به سایت دسترسی پیدا کنند.
در ادامه، رایجترین خطاهایی که هنگام کار رخ میدهد را بررسی میکنیم.
۱. تنظیم اشتباه رکورد A
یکی از رایجترین مشکلات ، وارد کردن IP اشتباه در A Record است.
نتیجه این اشتباه ممکن است شامل موارد زیر باشد:
- باز نشدن سایت
- انتقال کاربران به سرور اشتباه
- نمایش خطای DNS
راهکار:
همیشه قبل از تغییر IP، اطلاعات سرور مقصد را بررسی کنید و تغییرات را با ابزارهای بررسی DNS تست کنید.
۲. اشتباه در تنظیم رکورد MX
اگر رکوردهای ایمیل اشتباه تنظیم شوند، ممکن است:
- ایمیلها دریافت نشوند.
- پیامها به پوشه Spam منتقل شوند.
- ارسال ایمیل با خطا مواجه شود.
برای سرویسهای ایمیل حرفهای، علاوه بر MX باید رکوردهای SPF، DKIM و DMARC نیز بررسی شوند.
۳. حذف اشتباه رکوردهای مهم DNS
گاهی هنگام پاکسازی Zone، رکوردهای ضروری حذف میشوند.
قبل از حذف هر رکورد باید بررسی شود:
- این رکورد مربوط به چه سرویسی است؟
- آیا زیر دامنهای از آن استفاده میکند؟
- آیا سرویس ایمیل یا احراز هویت به آن وابسته است؟
۴. کاهش زمان TTL بدون دلیل
TTL یا Time To Live مشخص میکند اطلاعات DNS چه مدت در حافظه کش باقی بماند.
کاهش بیش از حد TTL میتواند باعث موارد زیر بشود:
- افزایش درخواستهای DNS
- فشار بیشتر روی سرور
- کاهش بهرهوری شبکه
نتیجهگیری: چرا شناخت انواع dns zone ها اهمیت دارد؟
DNS یکی از مهمترین بخشهای زیرساخت اینترنت است؛ بخشی که شاید کاربران عادی آن را نبینند، اما عملکرد صحیح بسیاری از سرویسهای آنلاین به آن وابسته است.
در این مقاله، انواع zone ها را بهصورت کامل بررسی کردیم و با کاربرد هرکدام آشنا شدیم. یاد گرفتیم که Primary Zone برای مدیریت اصلی اطلاعات استفاده میشود، Secondary Zone نقش پشتیبان دارد، Stub Zone مسیر ارتباط با DNSهای معتبر را مشخص میکند، Forward و Reverse Lookup وظایف متفاوتی در تبدیل نام و IP دارند و Active Directory Integrated Zone برای محیطهای سازمانی گزینهای قدرتمند محسوب میشود.
انتخاب درست میان انواع zone ها میتواند باعث افزایش پایداری، امنیت و سرعت زیرساخت دیجیتال شما شود. یک تنظیم DNS حرفهای نهتنها از بروز خطا جلوگیری میکند، بلکه تجربه کاربران را نیز بهبود میدهد.
اگر مدیر سایت، متخصص شبکه یا صاحب کسبوکار آنلاین هستید، یادگیری اصول DNS و مدیریت صحیح Zoneها یک مهارت ارزشمند برای حفظ عملکرد پایدار سرویسهای شما خواهد بود.
دعوت به اقدام (Call To Action)
اگر درباره انواع zone ها تجربه، سؤال یا نکتهای دارید، در بخش دیدگاهها با ما به اشتراک بگذارید. همچنین اگر این مقاله برای شما مفید بود، آن را با دوستان و همکارانی که در حوزه شبکه، هاستینگ و مدیریت وبسایت فعالیت میکنند به اشتراک بگذارید و برای یادگیری بیشتر، سایر مقالات آموزشی مرتبط با DNS و زیرساخت وب را مطالعه کنید.