معرفی و مقایسه بهترین ابزار های ci/cd، کاربردها، مزایا، معایب و معیار انتخاب
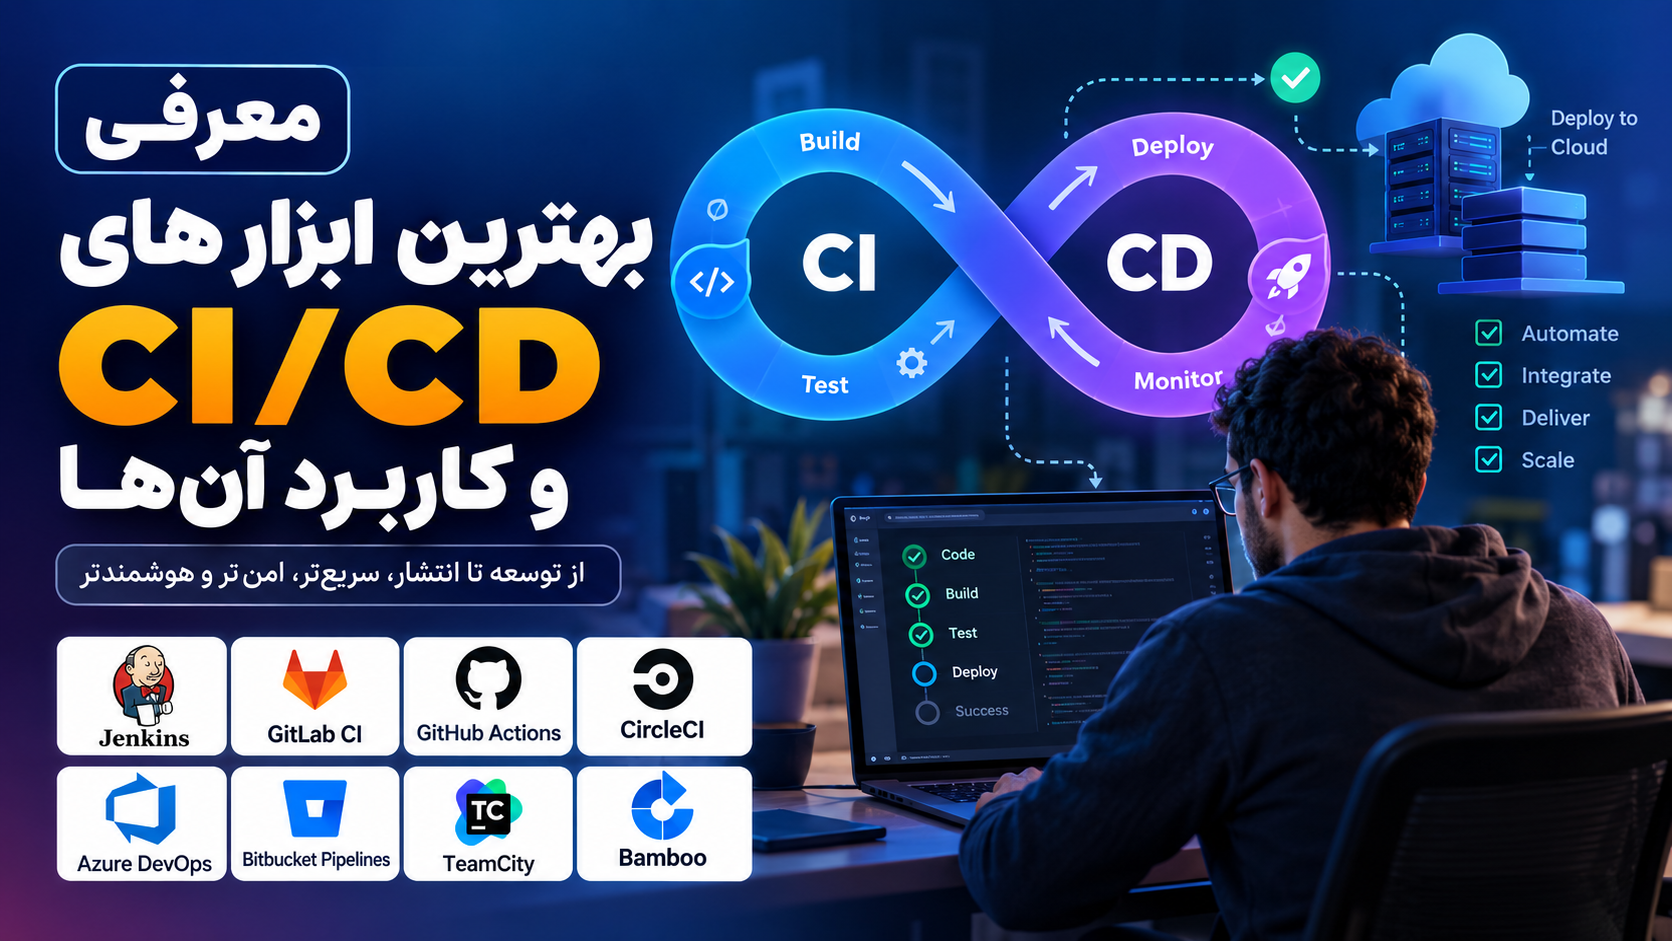
وسعه نرمافزار دیگر شبیه سالهای گذشته نیست که یک تیم، نسخه جدید برنامه را آماده کند، فایلها را بهصورت دستی روی سرور کپی کند و امیدوار باشد همهچیز بدون مشکل اجرا شود. در پروژههای مدرن، حتی یک تغییر کوچک در کد ممکن است مجموعهای از فرایندهای Build، Test، Security Scan، ساخت Docker Image و Deployment را فعال کند. درست در همین نقطه است که ابزار های ci/cd نقش اصلی خود را نشان میدهند.
استفاده صحیح از ابزار های ci/cd باعث میشود فاصله میان نوشتن کد و ارائه آن به کاربر نهایی بهشدت کاهش پیدا کند. توسعهدهندگان میتوانند تغییرات خود را سریعتر آزمایش کنند، مشکلات را قبل از رسیدن به محیط Production تشخیص دهند و فرایند انتشار نرمافزار را به جای مجموعهای از مراحل دستی و مستعد خطا، به یک Pipeline استاندارد و قابل تکرار تبدیل کنند.
البته همه ابزار های ci/cd برای یک هدف طراحی نشدهاند. GitHub Actions برای تیمی که پروژههایش روی GitHub قرار دارد میتواند انتخاب بسیار سادهای باشد، درحالیکه Jenkins برای سازمانی که کنترل کامل زیرساخت را میخواهد مزایای متفاوتی دارد. از سوی دیگر، در معماریهای Kubernetes و GitOps ممکن است Argo CD یا Tekton گزینه منطقیتری باشند.
در این مقاله، مهمترین ابزار های ci/cd را بررسی میکنیم، کاربرد هرکدام را توضیح میدهیم و در نهایت مشخص میکنیم GitHub Actions، GitLab CI/CD، Jenkins، CircleCI، Azure Pipelines، Bitbucket Pipelines، Argo CD و Tekton برای چه نوع پروژههایی مناسبتر هستند.
CI/CD چیست و ابزار های ci/cd چه کاری انجام میدهند؟
پیش از مقایسه ابزارها، باید مشخص کنیم CI/CD دقیقاً چه مسئلهای را حل میکند. بسیاری از تیمها عبارت CI/CD را بهصورت کلی برای تمام فرایندهای خودکارسازی توسعه و استقرار نرمافزار استفاده میکنند؛ اما Continuous Integration و Continuous Delivery یا Continuous Deployment در واقع مراحل متفاوتی از چرخه توسعه هستند.
CI یا Continuous Integration به معنای یکپارچهسازی مداوم تغییرات کد است. توسعهدهنده تغییرات خود را در Repository ثبت میکند و Pipeline بهصورت خودکار عملیاتی مانند نصب Dependencyها، Build، اجرای Unit Test، Integration Test، Lint و بررسیهای امنیتی را انجام میدهد.
CD معمولاً دو مفهوم نزدیک به هم دارد:
Continuous Delivery یعنی نرمافزار پس از گذراندن تستها همیشه در شرایطی قرار داشته باشد که بتوان آن را منتشر کرد؛ اما انتشار Production ممکن است نیازمند تأیید انسانی باشد.
Continuous Deployment یک مرحله جلوتر میرود و در صورت موفق بودن Pipeline، نسخه جدید میتواند بدون دخالت مستقیم انسان وارد محیط Production شود.
بنابراین ابزار های ci/cd در عمل پلی میان Source Code و محیط اجرایی ایجاد میکنند. این ابزارها میتوانند از لحظه Push شدن کد تا ساخت Artifact، Container Image، اجرای تست و استقرار روی سرور یا Kubernetes را مدیریت کنند.
یک Pipeline معمولی ممکن است چنین مراحلی داشته باشد:
- توسعهدهنده کد را Push میکند.
- Pipeline بهصورت خودکار فعال میشود.
- Dependencyهای پروژه نصب میشوند.
- مرحله Build اجرا میشود.
- Unit Test و Integration Test انجام میشود.
- ابزارهای SAST یا Dependency Scanning کد را بررسی میکنند.
- Docker Image ساخته و در Registry ذخیره میشود.
- نسخه جدید ابتدا در محیط Staging مستقر میشود.
- Smoke Test یا End-to-End Test اجرا میشود.
- پس از تأیید یا عبور از Policyها، نسخه وارد Production میشود.
همین چرخه نشان میدهد انتخاب صحیح ابزار های ci/cd مستقیماً روی سرعت، امنیت و پایداری فرایند توسعه تأثیر دارد.
چرا استفاده از ابزار های ci/cd اهمیت دارد؟
CI/CD فقط برای سریعتر Deploy کردن برنامه نیست. ارزش اصلی آن در استانداردسازی فرایندی است که در غیر این صورت ممکن است به دانش شخصی چند نفر از اعضای تیم وابسته باشد.
تصور کنید انتشار یک نرمافزار شامل ۱۵ دستور مختلف باشد. اگر این دستورات هر بار توسط یک مهندس اجرا شوند، احتمال فراموش شدن یک مرحله، انتخاب Branch اشتباه، استفاده از Environment Variable نادرست یا Deploy شدن Artifact اشتباه وجود دارد. در مقابل، ابزار های ci/cd این فرایند را به یک Workflow ثابت و قابل بازتولید تبدیل میکنند.
مهمترین مزایای استفاده از CI/CD عبارتاند از:
- کاهش خطاهای انسانی هنگام Build و Deployment
- شناسایی سریعتر Bugها
- کوتاه شدن Release Cycle
- امکان اجرای خودکار تستها
- ایجاد تاریخچه مشخص از Deploymentها
- امکان Rollback سریعتر
- استانداردسازی فرایند توسعه
- افزایش همکاری میان Developer و Operations
- امکان پیادهسازی DevSecOps
- خودکارسازی ساخت Docker Image
- سادهتر شدن استقرار Microserviceها
- امکان اجرای Pipeline روی Cloud، VM یا Kubernetes
- افزایش قابلیت Audit و Traceability
- فراهم شدن زمینه برای GitOps و Infrastructure as Code
در یک تیم کوچک ممکن است اجرای دستی Deployment در ابتدا سادهتر به نظر برسد، اما با افزایش تعداد Developerها، Environmentها و سرویسها، این روش بهسرعت تبدیل به یک گلوگاه عملیاتی میشود.
معیار انتخاب بهترین ابزار های ci/cd چیست؟
اینکه یک ابزار محبوب باشد لزوماً به این معنی نیست که برای هر سازمانی انتخاب مناسبی است. بهترین ابزار های ci/cd ابزارهایی هستند که با معماری نرمافزار، زیرساخت، مهارت تیم و الزامات امنیتی سازمان هماهنگ باشند.
هنگام انتخاب باید چند سؤال مهم مطرح شود: Repositoryهای شما کجا قرار دارند؟ آیا Runner باید داخل شبکه خصوصی اجرا شود؟ آیا Kubernetes دارید؟ آیا تیم Platform Engineering دارید؟ چه میزان کنترل روی Infrastructure نیاز دارید؟ و چه مقدار زمان میتوانید برای نگهداری خود سیستم CI/CD صرف کنید؟
یکپارچگی با Git Repository
اگر تمام Repositoryهای سازمان روی GitHub هستند، استفاده از GitHub Actions اصطکاک بسیار کمی دارد. همین موضوع درباره GitLab CI/CD و GitLab یا Bitbucket Pipelines و Bitbucket نیز صدق میکند.
یکپارچگی Native معمولاً مدیریت Permission، Pull Request، Merge Request، Secret، Status Check و Pipeline Trigger را سادهتر میکند.
قابلیت Self-Hosted Runner
در بسیاری از شرکتها Build نباید روی زیرساخت عمومی اجرا شود. ممکن است Pipeline به Database داخلی، شبکه Private، Hardware خاص یا Secretهایی دسترسی داشته باشد که انتقال آنها به Cloud مناسب نیست.
در چنین شرایطی قابلیت Self-Hosted Runner یکی از مهمترین معیارهای ارزیابی ابزار های ci/cd محسوب میشود.
پشتیبانی از Docker و Kubernetes
اگر برنامهها Containerized هستند، ابزار CI/CD باید بتواند ساخت Image، Push به Registry و استقرار روی Kubernetes را بهسادگی مدیریت کند.
در معماریهای Kubernetes-native، گاهی ترکیب یک CI Tool با ابزار CD مستقل مانند Argo CD معماری بهتری نسبت به سپردن کل فرایند به یک محصول واحد ایجاد میکند.
Pipeline as Code
امروزه بهتر است Pipeline نیز مانند Application Code در Git ذخیره شود. به این رویکرد Pipeline as Code گفته میشود.
وجود Pipeline در Repository مزایایی مانند Version Control، Code Review، Rollback و Audit History ایجاد میکند و تغییر Workflow را از تنظیمات مخفی داخل یک پنل مدیریتی خارج میسازد.
هزینه عملیاتی
هزینه CI/CD فقط مبلغ License نیست. اگر Jenkins رایگان باشد اما تیم شما هر هفته ساعتها برای Update، Plugin، Backup و Troubleshooting آن زمان صرف کند، هزینه واقعی آن میتواند از یک سرویس Managed بیشتر شود.
بنابراین هنگام مقایسه ابزار های ci/cd باید Total Cost of Ownership یا TCO را نیز در نظر گرفت.
بهترین ابزار های ci/cd در سال ۲۰۲۶
اکوسیستم DevOps ابزارهای زیادی دارد، اما چند محصول سهم بیشتری در Pipelineهای مدرن دارند. انتخاب میان آنها معمولاً به محل Repository، نوع Infrastructure، نیاز به Self-Hosting و معماری Deployment بستگی دارد.
در ادامه هشت گزینه مهم را با تمرکز بر کاربرد واقعی بررسی میکنیم.
۱. GitHub Actions؛ انتخاب طبیعی برای پروژههای GitHub
GitHub Actions یکی از سادهترین گزینهها برای تیمهایی است که Source Code خود را روی GitHub مدیریت میکنند. Workflowها مستقیماً داخل Repository و معمولاً در مسیر .github/workflows قرار میگیرند و رویدادهایی مانند Push، Pull Request یا اجرای دستی میتوانند آنها را فعال کنند.
در میان ابزار های ci/cd، مزیت مهم GitHub Actions نزدیکی کامل Pipeline به Repository است. Developer بدون خروج از GitHub میتواند کد، Pull Request، نتیجه تست و وضعیت Deployment را مشاهده کند.
GitHub امکان استفاده از GitHub-hosted Runner و Self-hosted Runner را فراهم کرده است. Self-hosted Runner میتواند روی ماشین فیزیکی، VM، Container، محیط On-Premises یا Cloud اجرا شود و در سطح Repository، Organization یا Enterprise مدیریت شود.
GitHub Actions برای چه پروژهای مناسب است؟
GitHub Actions انتخاب مناسبی است اگر:
- Repository اصلی شما روی GitHub قرار دارد.
- تیم نمیخواهد یک CI Server جداگانه نگهداری کند.
- Workflowهای شما با YAML قابل مدیریت هستند.
- به Marketplace بزرگی از Actionهای آماده نیاز دارید.
- میخواهید Runnerهای اختصاصی داخل شبکه خود داشته باشید.
برای Startupها، پروژههای Open Source و بسیاری از تیمهای SaaS، GitHub Actions میتواند یکی از کماصطکاکترین ابزار های ci/cd باشد.
۲. GitLab CI/CD؛ پلتفرم یکپارچه DevOps
GitLab CI/CD یکی از گزینههای قدرتمند برای سازمانهایی است که ترجیح میدهند Source Control، CI/CD و بخش مهمی از چرخه DevOps در یک پلتفرم واحد قرار گیرد.
Pipeline معمولاً در فایل .gitlab-ci.yml تعریف میشود. GitLab Pipelineها را از Jobs و Stages تشکیل میدهد؛ Jobهای یک Stage میتوانند مستقل و موازی اجرا شوند و Stageهای مختلف بهصورت ترتیبی پیش بروند. Pipeline نیز میتواند بر اساس Push، Merge Request، Schedule یا اجرای دستی فعال شود.
GitLab همچنین Hosted Runner و Self-managed Runner ارائه میکند. در GitLab.com، Hosted Runnerها میتوانند Jobهای Build، Test و Deployment را روی Environmentهای مختلف اجرا کنند.
در مقایسه ابزار های ci/cd، نقطه قوت GitLab این است که تعداد زیادی از اجزای چرخه توسعه را در یک محیط متمرکز ارائه میکند.
GitLab CI/CD برای چه کسانی مناسب است؟
اگر شرکت شما GitLab را بهعنوان Git Server اصلی استفاده میکند، انتخاب GitLab CI/CD معمولاً منطقی است. این گزینه بهخصوص برای سازمانهایی که GitLab Self-Managed را در دیتاسنتر خود اجرا میکنند جذاب است؛ زیرا کنترل بیشتری روی Repository، Runner و شبکه خواهند داشت.
۳. Jenkins؛ انعطافپذیر، قدرتمند و قابل کنترل
Jenkins یکی از شناختهشدهترین نامها در دنیای Automation و CI/CD است. برخلاف بسیاری از سرویسهای SaaS مدرن، Jenkins معمولاً توسط خود سازمان نصب و مدیریت میشود.
Pipelineهای Jenkins را میتوان به شکل Pipeline as Code و با Jenkinsfile در Source Control نگهداری کرد. Jenkins Pipeline مجموعهای از Pluginها و قابلیتها برای ساخت Continuous Delivery Pipeline فراهم میکند و امکان کار با Branchها، Pull Requestها، Docker و Shared Libraryها را نیز دارد.
Jenkins از معماری Controller و Agent استفاده میکند. Agentها Jobها را اجرا میکنند و میتوان برای آنها Label تعریف کرد تا Workflow مشخصی روی ماشین یا معماری خاص اجرا شود. مستندات Jenkins حتی توصیه میکنند اجرای Job روی Controller محدود شود و پردازشها به Agentها منتقل شوند.
این انعطاف باعث شده Jenkins همچنان یکی از مهمترین ابزار های ci/cd برای محیطهای Enterprise و On-Premises باشد.
مزیت اصلی Jenkins چیست؟
بزرگترین مزیت Jenkins آزادی عمل است. تقریباً هر Workflow پیچیدهای را میتوان با Plugin، Script یا Jenkinsfile پیادهسازی کرد.
اما همین آزادی هزینه دارد. Jenkins نیازمند نگهداری Controller، Agent، Pluginها، Backup، Certificate و Security Update است. بنابراین برای تیمی که فقط یک Pipeline ساده Node.js یا Python میخواهد، Jenkins ممکن است بیش از حد پیچیده باشد.
۴. CircleCI؛ مناسب برای Pipelineهای سریع و Cloud-oriented
CircleCI از ابتدا تمرکز زیادی روی تجربه CI/CD، Parallelism و اجرای Workflow در Environmentهای مجزا داشته است.
Pipelineها معمولاً در فایل .circleci/config.yml تعریف میشوند و میتوانند توسط Git Event، Schedule، Webhook، API، CLI یا اجرای دستی فعال شوند.
CircleCI علاوه بر زیرساخت Cloud، Self-hosted Runner نیز ارائه میکند. Container Runner میتواند در Kubernetes اجرا شود و Machine Runner نیز برای Linux، Windows و macOS قابل استفاده است.
به همین دلیل در میان ابزار های ci/cd، CircleCI برای تیمهایی که Workflowهای Cloud-based میخواهند اما گاهی نیاز به Compute اختصاصی دارند گزینه قابل توجهی است.
CircleCI چه زمانی انتخاب خوبی است؟
اگر سرعت راهاندازی، اجرای Parallel Jobها و جداسازی Build Environment برای شما اهمیت زیادی دارد، CircleCI ارزش بررسی دارد. با این حال باید هزینه مصرف Compute و پیچیدگی Pipelineهای بزرگ را نیز در معماری نهایی در نظر گرفت.
۵. Azure Pipelines؛ گزینه قدرتمند اکوسیستم Microsoft
Azure Pipelines بخشی از Azure DevOps است و برای سازمانهایی که از Microsoft Stack، Azure، .NET یا Azure DevOps استفاده میکنند انتخاب طبیعی محسوب میشود.
این سرویس از زبانها و پلتفرمهای متنوع پشتیبانی میکند و برای Container Image، .NET، Java، JavaScript، Python، PHP، Android و Azure Kubernetes Service مستندات و Workflowهای رسمی دارد.
Pipelineها میتوانند با YAML یا Classic Editor تعریف شوند؛ البته مستندات Microsoft برای پروژههای جدید استفاده از YAML Pipeline را توصیه میکند و فایل اصلی معمولاً azure-pipelines.yml است.
Azure Pipelines در میان ابزار های ci/cd خصوصاً برای Enterpriseهایی که Azure DevOps، Active Directory و Infrastructure مایکروسافتی دارند جایگاه خوبی دارد.
۶. Bitbucket Pipelines؛ CI/CD یکپارچه با Bitbucket
اگر Source Code سازمان روی Bitbucket Cloud قرار دارد، Bitbucket Pipelines یکی از گزینههای ساده برای ایجاد Pipeline بدون راهاندازی یک سیستم جانبی است.
Pipeline در فایل bitbucket-pipelines.yml داخل Repository تعریف میشود. این سرویس میتواند Build، Test و Deployment را براساس تنظیمات Repository اجرا کند و Jobها را در Containerهای Cloud انجام دهد.
در مقایسه با بعضی ابزار های ci/cd، Bitbucket Pipelines خصوصاً برای تیمهایی جذاب است که قبلاً از محصولات Atlassian مانند Jira و Bitbucket استفاده میکنند و میخواهند زنجیره توسعه تا حد ممکن یکپارچه باشد.
۷. Argo CD؛ انتخاب قدرتمند برای GitOps و Kubernetes
Argo CD کمی با گزینههای قبلی تفاوت دارد. Argo CD بیشتر یک Continuous Delivery Tool برای Kubernetes است و معمولاً وظیفه Build یا اجرای Unit Test را بر عهده نمیگیرد.
Argo CD بر مدل GitOps کار میکند؛ یعنی Git به Source of Truth برای Desired State محیط تبدیل میشود. Argo CD وضعیت واقعی Cluster را با وضعیت تعریفشده در Git مقایسه میکند و در صورت وجود تفاوت میتواند Application را Sync کند. این ابزار از قالبهایی مانند Helm، Kustomize و YAML نیز پشتیبانی میکند.
در حالت Automated Sync حتی لازم نیست CI Pipeline مستقیماً به API سرور Argo CD برای Deployment دسترسی داشته باشد؛ Pipeline میتواند تغییر موردنظر را در Git ثبت کند و Argo CD تغییر Desired State را تشخیص داده و Sync را انجام دهد.
به همین دلیل در معماری Kubernetes، یکی از بهترین طراحیها این است که از یکی از ابزار های ci/cd مانند GitHub Actions یا GitLab CI برای CI و از Argo CD برای CD استفاده شود.
برای مثال:
Developer → GitHub → GitHub Actions → Container Registry → GitOps Repository → Argo CD → Kubernetes
این جداسازی علاوه بر امنیت بهتر، Audit Trail واضحتری نیز ایجاد میکند.
۸. Tekton؛ ساخت Pipelineهای Kubernetes-native
Tekton یک راهکار Open Source و Cloud-native برای ساخت سیستمهای CI/CD است. این پروژه Building Blockهایی برای Task، Pipeline، Trigger و دیگر اجزای Automation فراهم میکند و برای محیطهایی که Kubernetes بخش اصلی Infrastructure است طراحی شده است.
Tekton همچنین Pipelines-as-Code ارائه میکند و امکان یکپارچگی Git-native با GitHub، GitLab و Bitbucket را فراهم میسازد.
در میان ابزار های ci/cd، Tekton بیشتر برای Platform Teamها و سازمانهایی جذاب است که میخواهند Platform اختصاصی CI/CD خود را روی Kubernetes بسازند.
برای یک تیم کوچک، راهاندازی Tekton ممکن است پیچیدگی غیرضروری ایجاد کند؛ اما در یک سازمان بزرگ با Platform Engineering، همین انعطاف میتواند نقطه قوت اصلی آن باشد.
مقایسه بهترین ابزار های ci/cd
اکنون که هر ابزار را جداگانه بررسی کردیم، مقایسه مستقیم آنها تصویر واضحتری ایجاد میکند. جدول زیر یک جمعبندی معماری است و هدف آن انتخاب «برنده مطلق» نیست؛ زیرا ابزار مناسب به Environment و نیاز سازمان وابسته است.
| ابزار | مدل اصلی | Self-hosted | مناسب Kubernetes | سطح پیچیدگی | بهترین کاربرد |
|---|---|---|---|---|---|
| GitHub Actions | CI/CD یکپارچه با GitHub | بله | خوب | کم تا متوسط | پروژههای GitHub |
| GitLab CI/CD | DevOps Platform | بله | خوب | متوسط | GitLab و محیط Enterprise |
| Jenkins | Automation Server | بله | خوب | متوسط تا زیاد | On-Premises و Workflow سفارشی |
| CircleCI | Managed CI/CD | بله | خوب | متوسط | Cloud CI و Build سریع |
| Azure Pipelines | Enterprise CI/CD | بله | خوب | متوسط | Azure و Microsoft Stack |
| Bitbucket Pipelines | Integrated CI/CD | بله/وابسته به مدل اجرا | متوسط | کم تا متوسط | تیمهای Bitbucket |
| Argo CD | GitOps CD | داخل Kubernetes | عالی | متوسط | Kubernetes Deployment |
| Tekton | Kubernetes-native CI/CD | بله | عالی | زیاد | Platform Engineering |
نکته مهم این است که ابزار های ci/cd الزاماً جایگزین یکدیگر نیستند. در یک معماری مدرن ممکن است GitHub Actions وظیفه CI را انجام دهد، Harbor یا یک Container Registry محل نگهداری Image باشد و Argo CD فرایند CD را مدیریت کند.
GitHub Actions بهتر است یا GitLab CI/CD؟
این سؤال یکی از متداولترین پرسشها هنگام انتخاب ابزار های ci/cd است. پاسخ بیش از هر چیز به محل Repository و اکوسیستم سازمان وابسته است.
اگر پروژههای شما روی GitHub هستند و نیاز خاصی به یک DevOps Platform کاملاً Self-Managed ندارید، GitHub Actions معمولاً مسیر کوتاهتری برای شروع دارد.
در مقابل، اگر GitLab Self-Managed دارید یا میخواهید Repository، Merge Request، Runner و CI/CD در یک Platform واحد کنترل شوند، GitLab CI/CD گزینه بسیار قدرتمندی است.
از نظر فنی هر دو قادر به اجرای Pipelineهای پیچیده، Docker Build، Test، Deployment و Self-hosted Runner هستند. بنابراین Migration از پلتفرم Git فقط برای دسترسی به CI/CD دیگر معمولاً تصمیمی نیست که بدون بررسی هزینههای جانبی انجام شود.
Jenkins بهتر است یا GitHub Actions؟
پاسخ به این سؤال نیز به میزان کنترل موردنیاز بستگی دارد.
GitHub Actions یک سرویس مدیریتشده ارائه میکند و بسیاری از پیچیدگیهای Backend را از تیم حذف میکند. Jenkins در مقابل کنترل بسیار بیشتری در اختیار Administrator قرار میدهد، اما خود تیم مسئول Availability، Security، Plugin Management و Maintenance است.
اگر سازمان Workflowهای Legacy، شبکه کاملاً خصوصی، Integrationهای اختصاصی یا Requirementهای خاص دارد، Jenkins همچنان میتواند یکی از مناسبترین ابزار های ci/cd باشد.
برای پروژههای جدیدی که روی GitHub قرار دارند و Requirement پیچیدهای ندارند، GitHub Actions معمولاً Operational Overhead کمتری ایجاد میکند.
بهترین معماری CI/CD برای Docker و Kubernetes چیست؟
در معماریهای Container-based بهتر است Build و Deployment را دو مسئله جداگانه در نظر بگیریم.
CI میتواند کد را Build کند، Testها را اجرا کند، Image بسازد، Security Scan انجام دهد و Image را در Registry قرار دهد.
سپس CD مسئول Deploy کردن همان Artifact تأییدشده باشد.
یک معماری استاندارد میتواند به شکل زیر باشد:
Git Repository → CI Pipeline → Test → Build Image → Security Scan → Registry → GitOps Repo → Argo CD → Kubernetes
در این مدل، ابزار CI الزاماً Credential مستقیم Kubernetes را در اختیار ندارد. این موضوع Blast Radius مربوط به Pipeline Credential را کاهش میدهد و Git نیز تاریخچه Desired State را ثبت میکند.
به همین دلیل برای محیطهای Kubernetes، ترکیب چند مورد از ابزار های ci/cd گاهی بهتر از تلاش برای انجام تمام مراحل با یک محصول است.
Pipeline as Code چه اهمیتی دارد؟
Pipeline باید مانند Application Code مدیریت شود. اگر تنظیمات Build و Deployment فقط داخل یک Dashboard ذخیره شوند، بررسی اینکه چه کسی چه تغییری ایجاد کرده دشوارتر خواهد بود.
با Pipeline as Code، Workflow داخل Git قرار میگیرد. بنابراین میتوان روی تغییر Pipeline نیز Pull Request یا Merge Request ایجاد کرد، Code Review انجام داد و در صورت مشکل به نسخه قبلی برگشت.
نمونه فایلهای رایج عبارتاند از:
.github/workflows/*.ymlبرای GitHub Actions.gitlab-ci.ymlبرای GitLabJenkinsfileبرای Jenkins.circleci/config.ymlبرای CircleCIazure-pipelines.ymlبرای Azure Pipelinesbitbucket-pipelines.ymlبرای Bitbucket Pipelines
Pipeline as Code یکی از ویژگیهایی است که هنگام بررسی ابزار های ci/cd باید جدی گرفته شود؛ زیرا CI/CD بخشی از Infrastructure و Software Supply Chain شما محسوب میشود.
امنیت ابزار های ci/cd؛ نکتهای که نباید نادیده گرفته شود
CI/CD به بخشهای حساسی از Infrastructure دسترسی دارد. Pipeline ممکن است Source Code، SSH Key، Cloud Credential، Kubernetes Token، Registry Password و Production Environment را در اختیار داشته باشد.
به همین دلیل Compromise شدن Pipeline میتواند بسیار خطرناکتر از یک Bug معمولی در Application باشد.
اولین اصل این است که Secretها هرگز نباید داخل Repository ذخیره شوند. از Secret Manager یا Secret Storage خود Platform استفاده کنید.
اصل دوم Least Privilege است. Runner مربوط به Build معمولاً نیازی به دسترسی کامل Administrator روی Production ندارد.
اصل سوم Isolation است. Jobهایی که کد غیرقابل اعتماد اجرا میکنند نباید روی همان Runner دائمی که Credentialهای حساس دارد اجرا شوند. GitHub نیز درباره استفاده از Self-hosted Runner برای Repository عمومی هشدار امنیتی میدهد؛ زیرا کد Pull Request میتواند روی Runner اجرا شود.
همچنین بهتر است:
- Runnerها تا حد ممکن Ephemeral باشند.
- Production Deployment نیازمند Policy مشخص باشد.
- Dependencyها Pin شوند.
- Artifactها امضا یا Verify شوند.
- Container Imageها اسکن شوند.
- Branch Protection فعال باشد.
- MFA برای حسابهای مدیریتی فعال شود.
- Audit Log نگهداری شود.
- Secret Rotation بهصورت دورهای انجام شود.
- Runnerهای Production از Development جدا شوند.
- دسترسی Network براساس نیاز محدود شود.
امنیت باید بخشی از طراحی ابزار های ci/cd باشد، نه کاری که بعد از تکمیل Pipeline به آن اضافه شود.
CI/CD و DevSecOps چه ارتباطی دارند؟
DevSecOps تلاش میکند Security را از آخر چرخه توسعه به تمام مراحل آن منتقل کند. CI/CD بهترین نقطه برای پیادهسازی این ایده است؛ زیرا Pipeline میتواند Security Checkها را بهصورت تکرارشونده اجرا کند.
برای مثال هنگام Pull Request میتوان SAST اجرا کرد. هنگام Build میتوان Dependency Vulnerability Scan انجام داد. پس از ساخت Container نیز میتوان Image Scan انجام داد و Deployment نسخهای که Critical Vulnerability دارد را متوقف کرد.
در نتیجه ابزار های ci/cd فقط ابزار Deployment نیستند؛ آنها میتوانند Enforcement Point برای Security Policy سازمان باشند.
چه زمانی باید Self-hosted Runner استفاده کنیم؟
Self-hosted Runner همیشه انتخاب بهتر نیست. اگر Jobهای شما ساده هستند و به Resource خصوصی دسترسی ندارند، Hosted Runner میتواند Maintenance بسیار کمتری داشته باشد.
اما Self-hosted Runner در شرایط زیر منطقیتر است:
زمانی که Build باید به شبکه Private دسترسی داشته باشد؛ زمانی که Hardware خاص مانند GPU نیاز است؛ زمانی که Software داخلی روی Runner نصب شده است؛ یا وقتی Compliance اجازه اجرای Build روی Infrastructure عمومی را نمیدهد.
GitHub، GitLab و CircleCI هر سه مدلهایی برای اجرای Runner روی Infrastructure خود سازمان ارائه میکنند و Jenkins نیز اساساً امکان ساخت Agent Infrastructure اختصاصی را فراهم میکند.
در انتخاب میان ابزار های ci/cd باید مشخص شود چه کسی مسئول Patch، Scaling، Monitoring و Security این Runnerها خواهد بود.
اشتباهات رایج هنگام پیادهسازی CI/CD
داشتن Pipeline الزاماً به معنای داشتن CI/CD خوب نیست. یک Pipeline ضعیف حتی میتواند Release را کندتر و Troubleshooting را دشوارتر کند.
یکی از رایجترین اشتباهات، قرار دادن تمام عملیات در یک Job بسیار بزرگ است. چنین Jobی در صورت Failure مشخص نمیکند مشکل دقیقاً در Build، Test یا Deployment بوده است.
اشتباه دیگر ساخت مجدد Artifact در Environmentهای مختلف است. بهتر است Artifact یکبار Build شود و همان نسخه از Development تا Production ارتقا پیدا کند.
ذخیره Secret داخل YAML، استفاده از Runnerهای دائمی بدون Isolation، نداشتن Timeout، نداشتن Retry Strategy، Dependencyهای بدون Version و نبود Rollback Plan نیز از خطاهای مهم هستند.
بهترین ابزار های ci/cd هم نمیتوانند طراحی Pipeline ضعیف را جبران کنند. معماری فرایند از انتخاب محصول مهمتر است.
برای یک تیم کوچک کدام ابزار مناسبتر است؟
یک Startup یا تیم کوچک معمولاً نباید با ساخت یک Platform پیچیده شروع کند.
اگر Repository روی GitHub است، GitHub Actions انتخاب بسیار منطقی است. اگر GitLab استفاده میشود، GitLab CI/CD معمولاً کفایت میکند. اگر Bitbucket در مرکز Workflow قرار دارد، Bitbucket Pipelines میتواند Complexity را پایین نگه دارد.
راهاندازی Jenkins Cluster یا Tekton فقط زمانی منطقی است که Requirement مشخصی وجود داشته باشد.
اصل مهم این است که ابزار های ci/cd باید Complexity را کاهش دهند؛ نه اینکه تیم چندنفره را مجبور کنند بخش بزرگی از زمان خود را صرف نگهداری Infrastructure مربوط به CI کند.
برای سازمان بزرگ کدام ابزار مناسبتر است؟
Enterpriseها معیارهای متفاوتی دارند. RBAC، Audit Log، High Availability، Network Isolation، Compliance، Self-hosted Runner، Secret Management و Integration با IAM اهمیت بسیار بیشتری پیدا میکنند.
GitLab Self-Managed، Jenkins، Azure Pipelines و GitHub Enterprise همراه با Self-hosted Runner میتوانند بسته به معماری سازمان گزینههای مناسبی باشند.
اگر Kubernetes هسته اصلی Platform است، اضافه شدن Argo CD برای GitOps یا استفاده از Tekton برای Workflowهای Kubernetes-native نیز ارزش بررسی دارد.
در چنین محیطی انتخاب ابزار های ci/cd باید بخشی از Platform Engineering Strategy باشد، نه تصمیم مستقل یک پروژه.
پیشنهاد معماری برای پروژههای مدرن
برای بسیاری از Applicationهای جدید، نیازی نیست CI و CD حتماً توسط یک موتور واحد انجام شوند.
یک معماری عملی میتواند شامل GitHub یا GitLab برای Source Control، GitHub Actions یا GitLab CI برای Build و Test، یک Container Registry برای Artifact و Argo CD برای Deployment روی Kubernetes باشد.
در VM-based Environment نیز میتوان از همان CI Tool همراه با Ansible، Terraform یا Deployment Script کنترلشده استفاده کرد.
اصل کلیدی این است که Artifact باید Immutable باشد. نسخهای که Test شده همان نسخهای باشد که وارد Production میشود.
اگر ابزار های ci/cd براساس این اصل طراحی شوند، Debug کردن Incident، Rollback و Trace کردن نسخهها بسیار سادهتر خواهد شد.
سوالات متداول درباره ابزار های ci/cd
در این بخش به پرسشهایی پاسخ میدهیم که معمولاً هنگام طراحی یا انتخاب Pipeline مطرح میشوند.
آیا Jenkins هنوز ارزش استفاده دارد؟
بله. Jenkins همچنان برای محیطهایی که Customization و Self-Hosting اهمیت زیادی دارد ابزار بسیار توانمندی است.
اما برای پروژهای که فقط چند Workflow ساده نیاز دارد، یک سرویس Managed میتواند هزینه عملیاتی کمتری داشته باشد.
بهترین ابزار CI/CD برای GitHub چیست؟
در اغلب پروژههایی که Repository روی GitHub قرار دارد، GitHub Actions نقطه شروع مناسبی است؛ زیرا Integration مستقیمی با Repository، Pull Request و Runner دارد.
با این حال Requirementهای خاص Enterprise ممکن است انتخاب دیگری را توجیه کند.
بهترین ابزار برای GitLab چیست؟
اگر GitLab سیستم اصلی Source Control است، GitLab CI/CD معمولاً منطقیترین گزینه است؛ زیرا Pipeline، Runner و Merge Request در یک اکوسیستم قرار دارند.
آیا Argo CD جایگزین Jenkins یا GitHub Actions است؟
نه دقیقاً.
Argo CD عمدتاً روی Continuous Delivery در Kubernetes و مدل GitOps تمرکز دارد؛ درحالیکه GitHub Actions، Jenkins و GitLab CI میتوانند Build، Test و Packaging را انجام دهند.
ترکیب CI Tool با Argo CD یکی از معماریهای رایج Kubernetes است.
آیا برای CI/CD حتماً Kubernetes لازم است؟
خیر. ابزار های ci/cd میتوانند برنامه را روی VM، Bare Metal، Serverless Platform، Container Host یا Kubernetes Deploy کنند.
Kubernetes فقط یکی از Target Environmentهای ممکن است.
تفاوت Hosted Runner و Self-hosted Runner چیست؟
Hosted Runner توسط Provider مدیریت میشود و تیم شما مسئول Infrastructure آن نیست.
Self-hosted Runner روی Infrastructure خودتان اجرا میشود و کنترل بیشتری روی Hardware، Network و Software میدهد؛ اما Maintenance و Security آن نیز بر عهده شما خواهد بود.
آیا CI/CD فقط برای تیمهای بزرگ مفید است؟
خیر. حتی یک Developer تنها نیز میتواند از اجرای خودکار Test و Deployment سود ببرد.
در واقع یک Pipeline ساده از همان ابتدای پروژه میتواند از شکلگیری فرایندهای دستی و وابسته به فرد جلوگیری کند.
کدام ابزار برای Kubernetes بهتر است؟
اگر هدف اصلی Deployment به Kubernetes با رویکرد GitOps باشد، Argo CD یکی از گزینههای شاخص است.
اگر قصد ساخت یک سیستم Pipeline کاملاً Kubernetes-native را دارید، Tekton نیز گزینه مهمی محسوب میشود.
آیا میتوان چند ابزار CI/CD را همزمان استفاده کرد؟
بله. حتی در بسیاری از معماریها این کار منطقیتر است.
برای مثال GitHub Actions میتواند CI را انجام دهد و Argo CD مسئول CD باشد. مهم این است که مرز مسئولیت هر ابزار مشخص باشد و Complexity غیرضروری ایجاد نشود.
نتیجهگیری؛ بهترین ابزار های ci/cd کداماند؟
هیچ پاسخ واحدی برای انتخاب بهترین ابزار های ci/cd وجود ندارد. GitHub Actions برای پروژههای GitHub بسیار ساده و یکپارچه است. GitLab CI/CD تجربهای متمرکز در اکوسیستم GitLab ایجاد میکند. Jenkins انعطاف و کنترل بالایی در اختیار سازمان میگذارد. CircleCI روی تجربه Managed CI/CD تمرکز دارد؛ Azure Pipelines برای اکوسیستم Microsoft گزینه قدرتمندی است و Bitbucket Pipelines برای تیمهای Atlassian مسیر سادهای ایجاد میکند.
در محیط Kubernetes نیز Argo CD با مدل GitOps میتواند Deployment را از CI جدا کند و Tekton امکان ساخت Pipelineهای Kubernetes-native را فراهم میسازد.
بنابراین پیش از انتخاب میان ابزار های ci/cd ابتدا معماری و Requirementهای خود را مشخص کنید. محل Git Repository، نیاز به Self-Hosting، نوع Deployment Target، الزامات Security، تعداد Pipelineها، حجم Buildها و توان تیم برای نگهداری Infrastructure باید همگی در تصمیم نهایی دخیل باشند.
CI/CD خوب لزوماً پیچیده نیست. بهترین Pipeline آن است که سریع، قابل پیشبینی، قابل Audit و در صورت Failure بهراحتی قابل بررسی باشد. اگر فرایند Build و Deployment شما به دانش شفاهی افراد وابسته است، اکنون زمان مناسبی برای تبدیل آن به Pipeline as Code است.
دعوت به اقدام
اگر در تیم خود از ابزار های ci/cd استفاده میکنید، تجربهتان از GitHub Actions، GitLab CI/CD، Jenkins، Argo CD یا سایر ابزارها را در بخش نظرات بنویسید. همچنین اگر در حال طراحی زیرساخت DevOps هستید، پیشنهاد میکنیم در ادامه درباره Docker، Kubernetes، GitOps، DevSecOps و Infrastructure as Code مطالعه کنید؛ زیرا ترکیب این مفاهیم با یک Pipeline استاندارد میتواند فرایند توسعه و انتشار نرمافزار را از یک عملیات دستی و پرریسک به یک چرخه سریع، قابل کنترل و مقیاسپذیر تبدیل کند.